ITエンジニアにお勧めの本 ↗

技術スキル以上に大切な「考え方」をアップデートできる。世界基準の効率的な仕事術が学べます。

文系社会人のためのIT資格の歩き方: 文系のあなたに最適な道をご提案します (YKcreate kiki)
ロードマップが非常に明確。キャリアプランを見据えた、無駄のない学習順序を提案してくれます。

エンジニアを説明上手にする本 相手に応じた技術情報や知識の伝え方
「伝える技術」もエンジニアの重要なスキル。相手の視点に立った、具体的な説明のコツが満載です。

技術広報入門 ー テックブログから始めるエンジニアカルチャーのつくり方
テックブログを入口にエンジニア組織の文化をどう設計し、育てていくかという実践論が学べます。
Webアプリケーションの開発やAPIAPI [エーピーアイ]Application Programming Interface。異なるソフトウェア間の接続口連携、モバイルアプリの認証基盤などで頻繁に目にするのが JWTJWT [ジェイダブリュティー / ジョット]JSON Web Token。認証情報をJSONで表現するトークン方式(JSONJSON [ジェイソン]JavaScript Object Notation。軽量データ交換フォーマット Web Token:ジョット / ジェイダブリューティー) です。
情報処理技術者試験(基本情報・応用情報・情報処理安全確保支援士)のセキュリティ分野でも、OAuthOAuth [オーオース]認可のためのオープンな標準プロトコル 2.0 や OpenID Connect(OIDC)、APIセキュリティの文脈で重要度が高まっています。しかし、初めてJWTに触れると次のような疑問や誤解を抱きがちです。
- 「JWT(JSON Web Token)って名前は聞くけれど、具体的にどんな仕組みで動いているの?」
- 「従来のCookieを使った セッション認証 とは何が違うのか?なぜマイクロサービスで重宝されるのか?」
- 「文字列を見ると暗号化されているように見えるけれど、パスワードや個人情報を入れても安全なの?」
- 「ログアウト時にサーバー側でトークンを無効化(失効)するのが難しいと言われるのはなぜ?」
この記事では、JWTの基本概念から「ヘッダー・ペイロード・署名」という3部構成の構造、Base64URLエンコードの正体、認証シーケンス、従来のセッション管理との違い、そして実務で必ず押さえておくべきセキュリティ上の落とし穴まで、初心者向けに図解と実機コードを交えてわかりやすく解説します。
JWT(JSON Web Token)とは?一言でわかりやすく解説
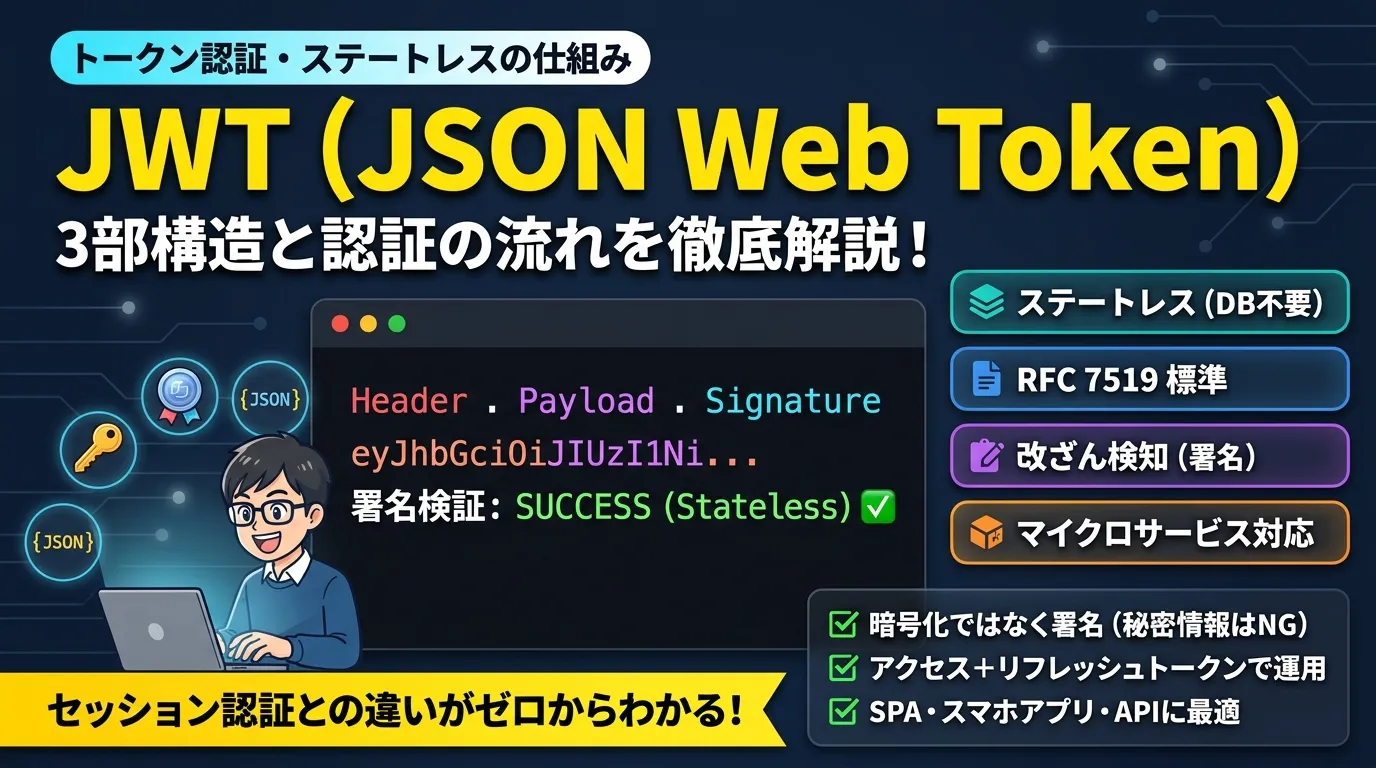
JWT(JSON Web Token:RFC 7519)とは、一言でいうと 「 ユーザー情報や権限などのデータをJSON形式で保持し、改ざんを検知できるデジタル署名を施したコンパクトな電子チケット 」 です。
URLURL [ユーアールエル]Uniform Resource Locator。WebページのアドレスやHTTPHTTP [エイチティーティーピー]HyperText Transfer Protocol。Webでのデータ転送プロトコルヘッダーに含めて安全にやり取りできるように設計されており、主に Web APIの認証・認可 や、異なるサーバー間での 安全な情報交換(ステートレスな認証) に広く使われています。
実社会の「テーマパークのQRコード付きチケット」に例えるとわかりやすい
JWTの最大の特徴は、 「 サーバーがセッション情報をデータベースに保存していなくても、チケット自体を見るだけで正当性を確認できる(ステートレス) 」 という点です。
これは、実社会における 「 テーマパークの1日フリーパス(QRコード付きチケット) 」 と 「 ホテルのルームキー 」 の違いに例えると直感的に理解できます。
| 比較項目 | 従来のセッションID方式(ホテルのルームキー) | JWT方式(テーマパークのQRチケット) |
|---|---|---|
| 手元にあるもの | 部屋番号が書かれていない「カードキー」 | 名前・有効期限・利用可能アトラクションが印字された「チケット」 |
| 情報が保存されている場所 | フロントの台帳(サーバー側のセッションDB) | チケット券面そのもの(トークン内のペイロード) |
| 入場時の確認手順 | キー番号を台帳と照合して「宿泊者本人か」を確認 | チケットのQRコード(署名)をスキャンして偽造がないか確認 |
| サーバー(確認係)の負担 | 毎回フロントの台帳へ問い合わせが必要(Stateful) | 券面の印字と署名チェックだけで完結(Stateless) |
| 再発行・無効化 | フロントの台帳でキーを無効化すれば即座に締め出せる | 一度配ったチケットは、有効期限が切れるまで無効化が難しい |
従来のWebシステムで主流だった セッションID方式 では、ブラウザにはランダムな文字列(セッションID)だけをCookieとして渡し、ユーザー情報(ログイン中のユーザーIDや名前)はサーバーのメモリやデータベース(RedisRedis [レディス]インメモリの高速キー・バリューデータストアなど)に保存していました。
一方、 JWT方式 では、ユーザー情報そのものをトークンの中に直接詰め込み、改ざん防止の印鑑(署名)を押してクライアントに持たせます。サーバー側はデータベースを検索しなくても、印鑑が正しいかどうかを数学的に計算するだけで「このユーザーは認証済みである」と判定できます。
JWTの構造:3つのパーツをドット(.)で連結
JWTの実体は、ピリオド( . )で区切られた非常にシンプルな 3つの文字列 で構成されています。
<ヘッダー>.<ペイロード>.<署名>実際のJWTトークンの外見を見てみましょう。一見するとランダムな英数字の暗号文のように見えますが、実は赤・青・緑の3ブロックに分かれています。
eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJzdWIiOiJ1c2VyXzEyMzQ1IiwibmFtZSI6IuWxseeUsOWkqumDjiIsInJvbGUiOiJhZG1pbiIsImlhdCI6MTczMTkzMTIwMCwiZXhwIjoxNzMxOTM0ODAwfQ.oGoKVuzYYSg1d-rmkPzJn_FOCcoHMpUuI0S2M4jyhZ8署名アルゴリズム・形式"] Dot1["."] P["2. Payload(ペイロード)
ユーザーID・有効期限・クレーム"] Dot2["."] S["3. Signature(署名)
改ざん検知用のハッシュ署名"] H --- Dot1 --- P --- Dot2 --- S end
それぞれのパーツが担う役割を詳しく見ていきます。
1. ヘッダー(Header):トークンの種類と署名方式
ヘッダーには、トークンの種別(JWT)と、署名の生成・検証に使用した 暗号アルゴリズム(alg) がJSON形式で記述されています。
{ "alg": "HS256", "typ": "JWT"}alg(Algorithmalgorithm [アルゴリズム]問題を解くための手順・計算手法): 署名作成に使用するアルゴリズム(例: HMAC SHA-256を表すHS256や、RSA署名を表すRS256)typ(Type): トークンのメディアタイプ。通常はJWT
このJSONオブジェクトを Base64URL という方式で文字列にエンコードしたものが、第1ブロック( eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9 )になります。
2. ペイロード(Payload):伝達したいデータ(クレーム)
ペイロードには、実際に送受信したいデータ(ユーザーID、ロール、トークンの有効期限など)が含まれます。JWTでは、これらの個々の属性データを クレーム(Claim) と呼びます。
{ "sub": "user_12345", "name": "山田太郎", "role": "admin", "iat": 1731931200, "exp": 1731934800}クレームには、仕様(RFC 7519)で標準化されている予約済みのキー(登録済みクレーム)がいくつか存在します。
| クレーム名 | 正式名称 | 意味・役割 |
|---|---|---|
sub | Subject | トークンの識別対象(ユーザーIDなど) |
iss | Issuer | トークンの発行者(認証サーバーのURLなど) |
aud | Audience | トークンの想定受信者(APIサーバーなど) |
exp | Expiration Time | トークンの有効期限(UNIXエポック秒) |
nbf | Not Before | トークンが有効になる開始日時(UNIXエポック秒) |
iat | Issued At | トークンが発行された日時(UNIXエポック秒) |
jti | JWT ID | トークン固有の一意な識別子(再送攻撃防止用) |
このペイロードも、ヘッダーと同様に Base64URL でエンコードされて第2ブロックになります。
3. 署名(Signature):改ざんを検知するデジタル印鑑
署名は、トークンの内容が途中で改ざんされていないことを保証するための 最も重要な部分 です。
サーバーは「Base64URL化されたヘッダー」と「Base64URL化されたペイロード」をドットで繋ぎ、発行者側だけが持つ 秘密鍵(シークレットキー) を使って署名計算(HS256ならHMAC、RS256/ES256ならRSA/ECDSAによるデジタル署名)を行います。
Signature = HMACSHA256( base64UrlEncode(header) + "." + base64UrlEncode(payload), secret_key)この計算結果のハッシュ値をBase64URLエンコードしたものが第3ブロックになります。
もし悪意のある利用者が、ペイロード内の "role": "user" を "role": "admin" に書き換えたとしても、秘密鍵を持たない攻撃者は正しい署名を再計算できません。APIサーバーが署名を検証した瞬間に不整合が発覚し、リクエストを拒否できます。
【実機検証】Node.jsでJWTの生成とデコードを検証する
「Base64URLエンコードされているだけで、中身は暗号化されていない」という事実を、Node.js の標準ライブラリ( crypto )を使って実際に動かして確認してみましょう。
外部のJWTライブラリを使わずに、素のJavaScriptでJWTを自作・分解してみます。
const crypto = require("crypto");
// 1. ヘッダーとペイロードの定義const header = { alg: "HS256", typ: "JWT" };const payload = { sub: "user_12345", name: "山田太郎", role: "admin", iat: 1731931200, exp: 1731934800};
// Base64URLエンコード関数const base64UrlEncode = (obj) => { return Buffer.from(JSON.stringify(obj)) .toString("base64") .replace(/=/g, "") .replace(/\+/g, "-") .replace(/\//g, "_");};
const encodedHeader = base64UrlEncode(header);const encodedPayload = base64UrlEncode(payload);
// 2. 秘密鍵によるHMAC-SHA256署名の生成const secret = "my-super-secret-key-2026";const signature = crypto .createHmac("sha256", secret) .update(`${encodedHeader}.${encodedPayload}`) .digest("base64") .replace(/=/g, "") .replace(/\+/g, "-") .replace(/\//g, "_");
// 3. JWTの完成(3つのパーツをドットで連結)const jwtToken = `${encodedHeader}.${encodedPayload}.${signature}`;console.log("=== 生成されたJWT ===");console.log(jwtToken);
// 4. トークンのデコード(秘密鍵なしで誰でも読めることの確認)const [h, p, s] = jwtToken.split(".");const decodedPayload = JSON.parse(Buffer.from(p, "base64url").toString("utf-8"));console.log("\n=== ペイロードの復元結果 ===");console.log(decodedPayload);上記のコードをローカル環境で実行した結果がこちらです。
=== 生成されたJWT ===eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJzdWIiOiJ1c2VyXzEyMzQ1IiwibmFtZSI6IuWxseeUsOWkqumDjiIsInJvbGUiOiJhZG1pbiIsImlhdCI6MTczMTkzMTIwMCwiZXhwIjoxNzMxOTM0ODAwfQ.oGoKVuzYYSg1d-rmkPzJn_FOCcoHMpUuI0S2M4jyhZ8
=== ペイロードの復元結果 ==={ sub: 'user_12345', name: '山田太郎', role: 'admin', iat: 1731931200, exp: 1731934800}[!CAUTION] JWTは「暗号化(Encryptionencryption [エンクリプション]データを暗号化する処理)」ではなく「電子署名(Signature)」 上記の出力結果からも分かる通り、ペイロードは単に文字列変換(Base64URL)されているだけです。秘密鍵がなくても、トークン文字列さえあれば誰でも元のJSONを復元できます。 パスワード、クレジットカード番号、個人情報などの機密データをJWTのペイロードに含めることは絶対に避けてください。 (どうしても秘匿したい場合は、JWT全体を暗号化する JWE: JSON Web Encryption 仕様を利用します)
[!WARNING] このサンプルコードは学習用です。本番環境でそのまま使わないでください
- サンプルの秘密鍵
my-super-secret-key-2026は24バイト(192ビット)しかありません。RFC 7518(JWA)では、HS256の鍵にはハッシュ出力と同じ256ビット以上の長さが必須(MUST)とされています。本番ではcrypto.randomBytes(32)などで生成したランダムな鍵を使い、ソースコードに直接書かず環境変数やシークレット管理サービスで保管してください。- 手順4のデコード処理は、署名を 検証せずに ペイロードを読み出しているだけです。サーバー側でトークンを受け入れる際は、実績のあるJWTライブラリを使って署名・
expなどのクレーム・許可するアルゴリズムを必ず検証してください。Buffer.from(..., "base64url")は Node.js 15.7.0 以降で利用できます(上記の出力は Node.js v18.17.1 で確認)。
JWTを使った認証・認可のシーケンス(認証の流れ)
WebアプリケーションでJWTがどのように発行され、APIリクエストで検証されるのか、一連のシーケンスを図解で確認しましょう。
- ログイン要求: ユーザーがブラウザやアプリからユーザー名とパスワードを認証サーバーへ送信します。
- 認証とトークン生成: 認証サーバーがDB等でユーザーを確認し、問題がなければユーザーIDや権限情報を含むJWTを生成して署名します。
- トークン返却: クライアントにJWTが返却されます。
- APIリクエスト: クライアントは以降の通信で、HTTPリクエストの
AuthorizationヘッダーにBearer <JWT>の形式でトークンを付与して送信します。 - 署名検証(ステートレス): APIサーバーは受け取ったトークンの署名と有効期限を計算して検証します。 セッションデータベースへの問い合わせは一切不要 で、自サーバー内で瞬時に認証・認可を完了できます。
セッションID方式 vs JWT方式の徹底比較
従来の Cookie + セッションID方式 と、新しい JWTトークン方式 にはそれぞれメリットとデメリットがあります。アーキテクチャ設計で迷わないよう、比較表で整理しました。
| 比較項目 | セッションID方式(Cookie + Session) | JWTトークン方式(Token認証) |
|---|---|---|
| 状態の保持 | Stateful (サーバー側でセッション状態を管理) | Stateless (トークン自体が状態を保持) |
| サーバー側DB負荷 | リクエストごとにセッションDB(Redis等)への検索が発生 | DB検索不要。CPUCPU [シーピーユー]Central Processing Unit。コンピュータの頭脳となる中央演算処理装置の署名検証計算のみで高速判定 |
| 水平スケーリング | 複数台のサーバー間でセッション共有の仕組み(RedisやSticky Session)が必須 | 各サーバーが共有の鍵を持っていれば、どのサーバーでも単独で検証可能 |
| モバイル・SPA親和性 | Cookieのドメイン制限やCORSCORS [コース / シーオーアールエス]Cross-Origin Resource Sharing。クロスオリジンのアクセス制御設定に注意が必要 | HTTPヘッダーで渡せるため、SPAやiOSiOS [アイオーエス]Appleが開発したiPhone・iPad向けモバイルOS/AndroidAndroid [アンドロイド]Googleが開発したスマートフォン向けモバイルOSアプリと親和性が高い |
| データサイズ | 数十バイト(単なるIDのみ)で非常に軽量 | ユーザー情報を含むため、数百〜数キロバイトとやや大きめ |
| 即時無効化(ログアウト) | サーバー側のセッションを削除するだけで 即座に強制ログアウト可能 | 一度発行すると有効期限が切れるまでサーバー側から 即時失効させるのが困難 |
| 主な用途 | 従来型のモノリシックなWebサイト、管理画面 | マイクロサービス、スマホアプリ用API、シングルサインオン(SSO) |
マイクロサービスアーキテクチャやサーバーレス構成では、複数の独立したサービスが並行稼働します。全サービスがひとつのセッションDBを参照するとそこが単一障害点(ボトルネック)になってしまうため、自己完結型で検証できる JWT方式 が広く採用されています。
実務・情報処理技術者試験での重要ポイントとセキュリティ対策
JWTは非常に便利ですが、設計を誤ると重大なセキュリティ脆弱性を引き起こします。試験での頻出論点および実務でのベストプラクティスを解説します。
1. 署名アルゴリズム:共通鍵暗号(HMAC)と公開鍵暗号(RSA/ECDSA)
ヘッダーの alg で指定できる署名方式には、大きく分けて2種類あります(暗号方式の基礎については 公開鍵と共通鍵の違い や 暗号化アルゴリズムの種類 を参照してください)。
- 共通鍵方式(HS256など): トークンを発行するサーバーと検証するサーバーが「同一の秘密鍵」を共有します。シンプルですが、APIサーバーに鍵を渡す必要があるため、外部の連携先サーバーに検証させたい場合には秘密鍵漏洩のリスクがあります。
- 公開鍵暗号方式(RS256 / ES256など): 認証サーバーが 秘密鍵(Private Key) でJWTに署名し、各APIサーバーは認証サーバーが公開している 公開鍵(Public Key) で署名を検証します(PKI(公開鍵基盤)の仕組み と同じ原理です)。APIサーバー側に秘密鍵を渡す必要がないため、大規模なマイクロサービスやOAuth 2.0 / OIDC環境では RS256 や ES256 が標準的に採用されます。
2. トークン失効(Revocation)問題とリフレッシュトークン
JWTの最大の弱点は、 「 サーバー側から途中で無効化(強制ログアウトやBAN)するのが難しい 」 という点です。
この課題を解決するため、実務では アクセストークン(Access Token) と リフレッシュトークン(Refresh Token) を組み合わせて運用するのが鉄則です。
- アクセストークン(JWT): 有効期限を「5分〜15分程度」と短く設定。万が一漏洩しても被害時間を最小限に抑える。
- リフレッシュトークン: 有効期限を「数日〜数週間」と長く設定し、DBに保存。アクセストークンが切れた際に、新しいアクセストークンを再発行するために使用する。
ユーザーをBANしたりパスワード変更でログアウトさせたい場合は、DB側のリフレッシュトークンを無効化します。すると、現在使われているアクセストークンも最長15分以内に期限切れとなり、以降の再発行が遮断されます。
3. トークンの保管場所:XSSとCSRFへの防御策
ブラウザ環境において、取得したJWTをどこに保存すべきかは長年議論されています。
localStorage/sessionStorageに保存する場合: JavaScriptから自由に読み書きできるため実装が容易ですが、サイトに XSSXSS [クロスサイトスクリプティング / エックスエスエス]Cross-Site Scripting。Webサイトに悪意あるスクリプトを埋め込む攻撃(クロスサイトスクリプティング) の脆弱性があった場合、悪意のあるスクリプトによってトークンが丸ごと盗まれる危険があります。HttpOnlyな Cookie に保存する場合: JavaScriptからアクセスできないためXSSによるトークン奪取を防げます。一方で CSRFCSRF [シーサーフ / シーエスアールエフ]Cross-Site Request Forgery。偽造されたリクエストによる攻撃(クロスサイトリクエストフォージェリ) の攻撃対象になるため、SameSite=StrictやSameSite=Lax属性の設定、あるいはCSRFトークンの併用が必須となります。
セキュリティ要件が厳しいシステムでは、 「 アクセストークンはメモリ上にのみ保持し、リフレッシュトークンを HttpOnly / Secure なCookieで保持する 」 という設計が推奨されます。
4. alg: none 攻撃への対策
初期のJWTライブラリで頻発した有名な脆弱性に 「 alg: none 攻撃 」 があります。
攻撃者がヘッダーのアルゴリズムを "alg": "none" (署名なし)に書き換え、署名部分を空にしてサーバーに送りつける手法です。検証ロジックがヘッダーの alg を鵜呑みにしていると、署名検証をスキップして改ざんされたペイロードを受け入れてしまう恐れがありました。
現代の主要ライブラリではデフォルトでブロックされますが、サーバー側の検証設定で 許可するアルゴリズム(例: algorithms: ['RS256'])を明示的に指定すること が重要です。
まとめ
JWT(JSON Web Token)の要点を箇条書きでまとめます。
- JWTとは: ユーザーデータと改ざん検知用のデジタル署名を1つにまとめた、ステートレスなトークン規格(RFC 7519)。
- 3部構造:
Header.Payload.SignatureをBase64URLでエンコードし、ドットで繋いだ構造。 - 暗号化ではない: Base64URLは誰でも読めるため、ペイロードにパスワード等の秘密情報を入れてはいけない。
- セッションとの違い: サーバー側でセッションDBを持たずに済むため、マイクロサービスやSPA・アプリの水平スケーリングに最適。
- 運用の鉄則: アクセストークンの有効期限は短くし、リフレッシュトークンと併用して失効管理とセキュリティを担保する。
API認証やゼロトラストアーキテクチャの広がりとともに、JWTは現代のITエンジニアが押さえておきたい重要な技術となっています。仕組みと注意点を正しく理解して活用しましょう。
以上で本記事の解説を終わります。
よいITライフを!
ITエンジニアにお勧めの本 ↗

エンジニアが知っておきたい思考の整理術 複雑な情報を【理解する】【伝える】テクニック
思考の整理というテーマを、実務ですぐに使える具体的な「技術」として落とし込んだ一冊です。
おすすめ
1 / 5人気記事
- 1
- 2
- 3
- 4
- 5
思考の整理というテーマを、実務ですぐに使える具体的な「技術」として落とし込んだ一冊です。