ITエンジニアにお勧めの本 ↗

技術スキル以上に大切な「考え方」をアップデートできる。世界基準の効率的な仕事術が学べます。

文系社会人のためのIT資格の歩き方: 文系のあなたに最適な道をご提案します (YKcreate kiki)
ロードマップが非常に明確。キャリアプランを見据えた、無駄のない学習順序を提案してくれます。

エンジニアを説明上手にする本 相手に応じた技術情報や知識の伝え方
「伝える技術」もエンジニアの重要なスキル。相手の視点に立った、具体的な説明のコツが満載です。

技術広報入門 ー テックブログから始めるエンジニアカルチャーのつくり方
テックブログを入口にエンジニア組織の文化をどう設計し、育てていくかという実践論が学べます。
WebサイトのHTTPSHTTPS [エイチティーティーピーエス]HTTP Secure。暗号化されたHTTP通信(TLSハンドシェイク)や電子契約、社内ネットワークへのクライアント証明書認証など、現代のインターネットセキュリティを根底から支えている仕組みが PKI(Public Key Infrastructure:公開鍵基盤) です。
情報処理技術者試験(基本情報・応用情報・情報処理安全確保支援士)や実務のインフラ構築でも頻出の重要テーマですが、学習を始めると次のような疑問を持つ方が少なくありません。
- 「公開鍵暗号があれば通信を暗号化できるのに、なぜわざわざ PKI(公開鍵基盤) が必要なのか?」
- 「 CA(認証局) や RA(登録局) 、 CSR 、 デジタル証明書 はそれぞれどんな役割を持っているのか?」
- 「ルートCAと中間CAに分ける理由や、失効確認( CRL と OCSP )の違いとは何か?」
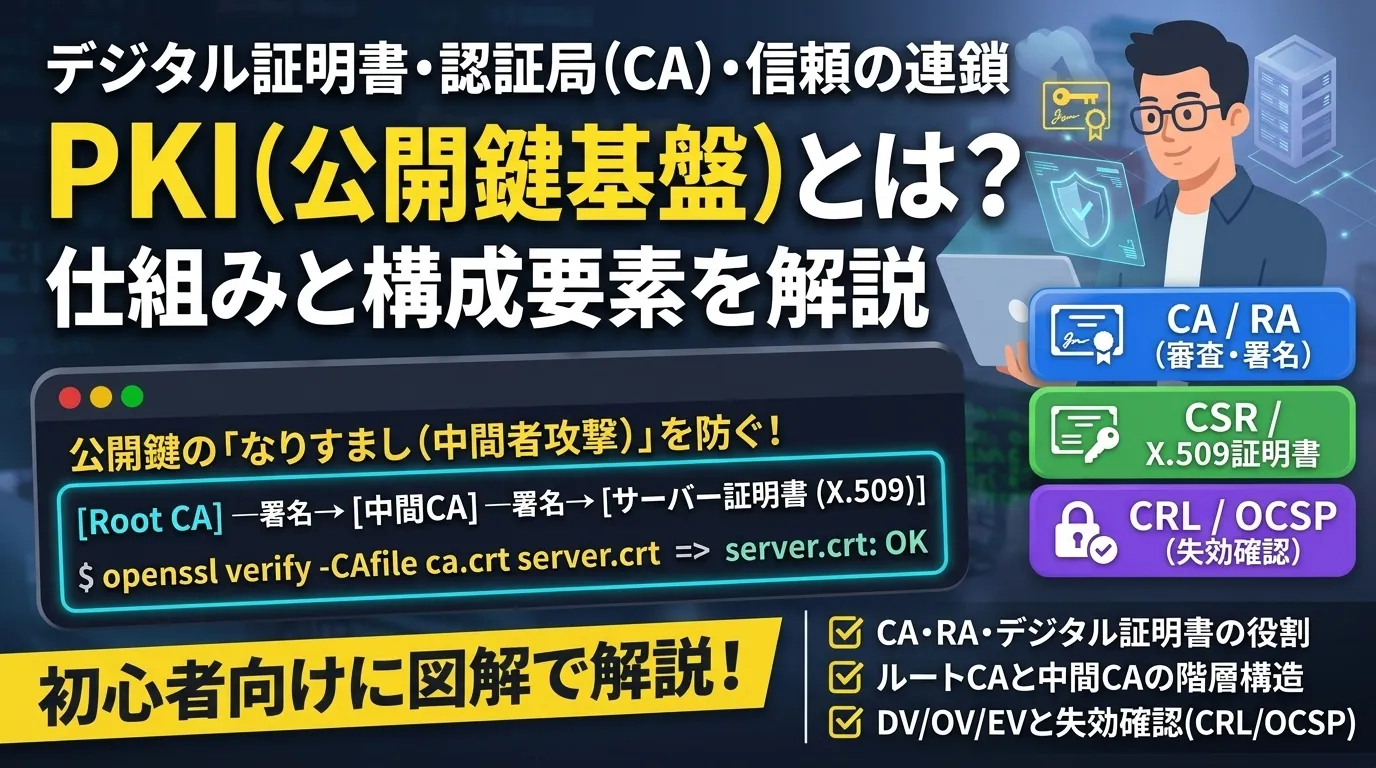
この記事では、PKIが必要とされる根本的な理由から、5つの主要構成要素、証明書の発行・検証プロセス、証明書チェーンの階層構造、そして失効確認の仕組みまで、初心者にもわかりやすく図解と実機出力例を交えて解説します。
PKI(公開鍵基盤)とは?一言でわかりやすく解説
PKI(Public Key Infrastructure:公開鍵基盤)とは、一言でいうと 「公開鍵が本当にその持ち主本人のものであること」を信頼できる第三者機関が証明し、安全に公開鍵暗号やデジタル署名を利用できるようにするための技術・ルール・組織の枠組み(インフラ) です。
なぜ公開鍵暗号だけでは不十分なのか?(なりすましと中間者攻撃の課題)
公開鍵暗号方式やハイブリッド暗号方式 では、受信者が「公開鍵」をインターネット上に広く公開し、送信者がその公開鍵を使ってデータを暗号化したり、デジタル署名を検証したりします(アルゴリズムの違いについては RSAとAESの違い も参照してください)。
しかし、公開鍵のデータ(単なる数値の羅列)そのものには、 「その公開鍵が本当に通信したい相手(正規のサーバーや本人)のものか」 を証明する情報が含まれていません。もし悪意のある第三者(攻撃者)が通信経路の間に入り込み、「これが正規サイトの公開鍵です」と偽って 攻撃者自身の公開鍵 にすり替えてしまったらどうなるでしょうか。
利用者が偽の公開鍵に気づかず暗号化してデータを送ると、攻撃者は自分の秘密鍵でそれを復号して盗み見たり、内容を書き換えてから正規サーバーへ転送したりできてしまいます。この攻撃手法を 中間者攻撃(MITM:Man-in-the-Middle Attack) と呼びます。
つまり、公開鍵暗号を安全に使うためには、 「目の前にある公開鍵が間違いなく通信相手本人のものである」と確認できる仕組み が不可欠です。この課題を解決するのが PKI です。
実社会の「印鑑登録と印鑑登録証明書」に例えるとわかりやすい
PKIの仕組みは、日本の行政手続きにおける 「実印の印鑑登録」 に例えると直感的に理解できます。
| 実社会(印鑑登録の仕組み) | PKI(公開鍵基盤の仕組み) | 役割の説明 |
|---|---|---|
| 実印 (本人が金庫で厳重保管) | 秘密鍵(Private Key) | 決して他人に渡してはいけない本人だけの鍵 |
| 印影 (契約書に押されたハンコの跡) | 公開鍵(Public Key) | 相手に渡して署名の検証や暗号化に使ってもらう鍵 |
| 市区町村の役所 (公的機関) | 認証局(CA) / 登録局(RA) | 本人確認を行い、正当性を公的に証明する第三者機関 |
| 印鑑登録証明書 (役所の偽造防止印付き) | デジタル証明書(公開鍵証明書) | 「この公開鍵(印影)は確かにこの人のものです」という証明書 |
契約書にただハンコが押されているだけでは、それが本人の実印か、誰でも買える三文判か見分けがつきません。しかし、役所が発行した 「印鑑登録証明書」 が添えてあれば、「この印影は間違いなく本人のものである」と信頼できます。
PKIでもまったく同じように、信頼できる第三者機関である 認証局(CA) が、公開鍵の持ち主を審査したうえで 「デジタル証明書(公開鍵証明書)」 を発行します。これにより、通信相手が本物であることを数学的・制度的に検証できるようになります。
PKIを構成する5つの主要要素(CA・RA・デジタル証明書・リポジトリ・CRL)
PKIは単一のプログラムではなく、役割分担された複数の構成要素が連携して機能します。基本情報・応用情報技術者試験でも頻繁に問われる 5つの主要要素 を整理しましょう。
1. デジタル証明書(公開鍵証明書 / X.509証明書)
公開鍵そのものに「所有者の情報(ドメイン名や組織名)」「発行した認証局の名前」「有効期限」などを記載し、 認証局(CA)の秘密鍵でデジタル署名 を施した電子ファイルです。
現在のインターネットで標準的に使われている証明書のフォーマット規格は、ITU-TやIETF(RFC 5280)で標準化された X.509(バージョン3) です。用途に応じて「SSLSSL [エスエスエル]Secure Sockets Layer。インターネット上の通信を暗号化して盗聴を防ぐプロトコル(現在はTLSに移行)/TLSTLS [ティーエルエス]Transport Layer Security。SSLの後継となる安全性の高い暗号化通信プロトコルサーバー証明書」「クライアント証明書」「コードサイニング証明書」などと呼ばれます。
2. 認証局(CA:Certification Authority / 認証機関)
デジタル証明書を発行・管理する PKIの中核機関 です。自身の秘密鍵を使って申請者の公開鍵データにデジタル署名を行い、証明書を発行します。また、証明書の有効期限内に秘密鍵の漏洩などが発覚した場合は、その証明書を 失効(Revoke) させる役割も担います。
3. 登録局(RA:Registration Authority / 登録機関)
証明書の発行を希望する申請者(サーバー管理者や企業など)から申請を受け付け、 本人確認や実在性・ドメイン所有権の審査 を行う機関です。
小規模なシステムではCAがRAの役割を兼ねることもありますが、大規模なパブリックPKIではセキュリティと業務効率を高めるため、「審査窓口を行う RA 」と「審査通過後に証明書への署名・発行を行う CA 」に役割を分離するのが一般的です。
4. リポジトリ(Repository)
発行されたデジタル証明書や、後述する失効情報(CRLなど)を保管し、証明書を検証したい利用者がネットワーク経由でいつでも参照・取得できるように公開しておくデータベース(配信基盤)です。
5. 証明書失効リスト(CRL)とOCSPレスポンダ
有効期限内であっても、サーバーの秘密鍵が漏洩したり、ドメインや組織が廃止されたりした証明書はただちに無効化する必要があります。失効した証明書のシリアル番号一覧をまとめた CRL(Certificate Revocation List:証明書失効リスト) や、証明書の有効性をリアルタイムに応答する OCSP(Online Certificate Status Protocol)レスポンダ がこの役割を担います。
PKIの仕組み:証明書の発行から検証までの4ステップ
では、実際にWebサーバー用のデジタル証明書(SSL/TLSサーバー証明書)が発行され、利用者のWebブラウザがそれを検証して通信を開始するまでの流れを 4つのステップ で見ていきましょう。
ステップ1:サーバー側で「鍵ペア」と「CSR(証明書署名要求)」を作成する
まず、証明書を取得したいサーバー管理者は、自身のサーバー上で 秘密鍵(Private Key) と 公開鍵(Public Key) のペアを生成します。
このとき、 秘密鍵はサーバー外部には一切持ち出さず、サーバー内の安全な場所に厳重に保管 します。そして、公開鍵と自身の情報(国名、組織名、コモンネーム/ドメイン名など)をまとめ、自分の秘密鍵で電子署名を付けた CSR(Certificate Signing Request:証明書署名要求) というファイルを作成して登録局(RA)へ提出します。
[!IMPORTANT] CSRに申請者自身の秘密鍵で署名を付けるのは、「申請者が確かにその公開鍵と対になる秘密鍵を所持していること(Proof of Possession:鍵所持証明)」と「申請途中にCSRが改ざんされていないこと」を証明するためです。秘密鍵そのものをCAやRAに送ることは決してありません。
ステップ2:RAによる審査とCAによるデジタル証明書の発行
申請を受け取った 登録局(RA) は、申請者が本当にそのドメインの管理権限を持っているか、あるいは登記された実在する企業であるかといった審査を行います。
審査に通過すると、RAから 認証局(CA) へ発行指示が出されます。CAは、CSRに含まれる「申請者の公開鍵」や「ドメイン名・組織名」「有効期間」などのデータに対して、 CA自身の秘密鍵を使ってデジタル署名 を施し、完成した デジタル証明書 を申請者に交付します。
ステップ3:Webサーバーへの証明書配置とクライアントへの提示
サーバー管理者は、交付されたデジタル証明書をWebサーバー(NginxNginx [エンジンエックス]高性能なWebサーバー・リバースプロキシやApacheApache [アパッチ]世界中で広く利用されているオープンソースのWebサーバーソフトウェア、ロードバランサーなど)に設定します。
その後、利用者(Webブラウザ)が https:// でサーバーにアクセスすると、TLSハンドシェイク の過程でサーバーからブラウザへ デジタル証明書 が送信されます。
ステップ4:クライアント(ブラウザ)による証明書の検証
デジタル証明書を受け取ったWebブラウザは、その証明書が本物かどうかを以下の観点で厳密にチェックします。
- 信頼できるCAから発行されたか(証明書チェーンとCA署名の検証) PCやスマートフォンのOSOS [オーエス]Operating System。基本ソフトウェア・ブラウザには、あらかじめ世界的に信頼された認証局(ルートCA)の証明書(= CAの公開鍵 )が最初から組み込まれています。ブラウザは、その CAの公開鍵 を使って証明書に付いている「CAのデジタル署名」を検証し、証明書が改ざんされておらず正当なCAから発行されたことを確認します。
- 有効期限内であるか
証明書に記載された有効期間(
Not Before〜Not After)の期間内であるかを確認します。 - 接続先ドメイン名と一致しているか
ブラウザのアドレスバーでアクセスしているドメイン名(例:
example.com)と、証明書の SAN(Subject Alternative Name:サブジェクト代替名) に記載されたドメイン名が一致しているかを確認します。 - 証明書が失効していないか CRLやOCSPなどの仕組みを通じて、証明書が有効期限内に失効(Revoke)されていないかを確認します。
これらすべての検証に合格して初めて、ブラウザは「証明書の中にある公開鍵は、間違いなく接続先サーバー本人のものである」と判断し、安全な暗号化通信を開始します。
実機で見るX.509デジタル証明書の構造(OpenSSL確認例)
実際に LinuxLinux [リナックス / ライナックス]オープンソースのOSカーネル(OpenSSLOpenSSL [オープンエスエスエル]SSLおよびTLSプロトコルを提供する、最も広く利用されている暗号化ライブラリのオープンソース版)を使って、X.509デジタル証明書の中にどのような情報が記録されているかを確認してみましょう。以下は、検証用のCA( Example Root CA )で署名したWebサーバー証明書( server.crt )の主要フィールドを表示・検証した実行結果です。
# 証明書の所有者(subject)、発行者(issuer)、有効期限(dates)、拡張領域を表示openssl x509 -in server.crt -noout -subject -issuer -dates -ext subjectAltName,keyUsage,extendedKeyUsagesubject=C = JP, O = Example Corp, CN = example.comissuer=C = JP, O = Example Root CA, CN = Example Root CAnotBefore=Nov 16 20:01:54 2026 GMTnotAfter=Nov 16 20:01:54 2027 GMTX509v3 Key Usage: Digital Signature, Key EnciphermentX509v3 Extended Key Usage: TLS Web Server AuthenticationX509v3 Subject Alternative Name: DNS:example.com, DNS:www.example.com出力結果から、以下の重要項目が含まれていることがわかります。
subject(サブジェクト):証明書の所有者情報(国C=JP、組織O=Example Corp、コモンネームCN=example.com)issuer(イシュアー):証明書を発行・署名した認証局(CA)の情報notBefore/notAfter:証明書の有効期間の開始日時と終了日時X509v3 Key Usage/Extended Key Usage:鍵の用途制限(デジタル署名、TLS Webサーバー認証など)X509v3 Subject Alternative Name(SAN):証明書が有効な対象ドメイン名(現在のブラウザはCNではなく、この SAN を見てドメイン名の一致を検証します)
また、CAの証明書( ca.crt )を使ってサーバー証明書の正当性を検証すると、以下のように OK と判定されます。
openssl verify -CAfile ca.crt server.crtserver.crt: OKなぜ階層構造にするのか?ルートCA・中間CAと「信頼の連鎖(証明書チェーン)」
実際のインターネット(パブリックPKI)では、大元の認証局である ルートCA(Root CA) が直接Webサーバーの証明書を発行することは原則としてありません。
代わりに、ルートCAとサーバー証明書の間に 中間CA(Intermediate CA / 下位CA) を挟んだ 階層構造(3階層など) を構築します。
各階層の役割と「信頼の連鎖(Chain of Trust)」
- ルートCA(Root CA) 信頼の起点( トラストアンカー:Trust Anchor )となる最上位の認証局です。ルートCAの上にはさらに証明してくれる上位機関が存在しないため、ルートCA自身の証明書( ルート証明書 )は、自分の秘密鍵で自分に署名した「自己署名証明書」となっています。 厳格な国際監査基準(WebTrust for CAなど)をクリアしたルート証明書だけが、Windows、macOSmacOS [マックオーエス]Appleが開発するMac用のオペレーティングシステム、iOSiOS [アイオーエス]Appleが開発したiPhone・iPad向けモバイルOS、AndroidAndroid [アンドロイド]Googleが開発したスマートフォン向けモバイルOS、Linux、主要ブラウザの 「信頼されたルート証明機関ストア」 にあらかじめプリインストールされます。
- 中間CA(Intermediate CA) ルートCAから「証明書を発行する権限」を委任された認証局です。中間CAの証明書は、ルートCAの秘密鍵によって署名されています。
- エンドエンティティ証明書(サーバー証明書・クライアント証明書) 中間CAの秘密鍵によって署名され、実際のWebサーバーや端末に導入される末端(リーフ)の証明書です。
ブラウザがWebサーバーにアクセスした際は、以下の順番でたどることで正当性を確認します。
- 「OS内蔵の ルートCAの公開鍵 」で「 中間CA証明書 の署名」を検証する
- 信頼できた「 中間CAの公開鍵 」で「 サーバー証明書 の署名」を検証する
このように、ルートCAから中間CAを経て末端の証明書へと信頼を順番に引き継いでいく仕組みを 「信頼の連鎖(Chain of Trust)」 または 「証明書チェーン(認証パス)」 と呼びます。
ルートCAと中間CAに分ける最大の理由は「リスク分散と秘密鍵の保護」
なぜわざわざ中間CAを挟むのかというと、 ルートCAの秘密鍵を徹底的に守るため です。
もしルートCAが毎日オンラインで何百万枚ものサーバー証明書に直接署名していると、万が一サイバー攻撃でルートCAの秘密鍵が漏洩した際、 そのルートCAが関わる世界中のすべての証明書が一瞬で信頼を失い、OSやブラウザのアップデートでルート証明書を強制削除しなければならない という壊滅的な事態に陥ります。
そのため、実際の運用では ルートCAの秘密鍵はネットワークから完全に切り離されたオフライン環境(厳重な金庫室内のHSM:ハードウェアセキュリティモジュール)に封印 し、数年に一度、中間CA証明書に署名するときだけ稼働させます。日常的なサーバー証明書の発行はすべて 中間CA に任せることで、万が一中間CAにトラブルが起きても、その中間CAだけを失効・再作成すれば済むようリスクを局所化しているのです。
[!TIP] NginxなどのWebサーバーにSSL/TLS証明書を設定する際、サーバー証明書単体ではなく 「サーバー証明書+中間CA証明書」を結合したファイル(
fullchain.pemなど) を設定するのは、ブラウザがルートCAまで漏れなく「証明書チェーン」をたどれるようにするためです。
よく聞く「自己署名証明書(オレオレ証明書)」との違いは?
開発環境などでよく使われる 自己署名証明書(通称:オレオレ証明書) は、第三者機関である認証局(CA)を通さず、 サーバー管理者自身の秘密鍵で自分の公開鍵に署名した証明書 です。
実印の例えでいえば、「自分で紙に『このハンコは私の実印です』と書いて自分のハンコを押しただけのメモ」にあたります。暗号化通信そのものは行えますが、OSやブラウザの「信頼されたルート証明機関ストア」に登録されていないため、ブラウザでアクセスすると 「この接続ではプライバシーが保護されません」 といった警告画面が表示されます。不特定多数が利用する本番環境では、必ずPKIの信頼の連鎖に基づいた証明書を利用する必要があります。
デジタル証明書の審査レベル(DV・OV・EV)とパブリックPKI/プライベートPKIの違い
一口にPKIやデジタル証明書といっても、審査の厳格さや利用範囲によっていくつかの種類があります。
証明書の3つの認証レベル(DV・OV・EV)
パブリックなSSL/TLSサーバー証明書は、登録局(RA)が行う 審査レベル によって以下の3種類に分類されます。なお、 どの認証レベルであってもTLS通信の暗号化強度そのものは同じ であり、異なるのは「どこまで厳格に所有者の身元を確認したか」という点です。
| 認証レベル | 名称 | 審査内容 | 証明書に含まれる情報 | 主な用途・特徴 |
|---|---|---|---|---|
| DV | ドメイン認証型 (Domain Validated) | ドメインの管理権限(DNSDNS [ディーエヌエス]Domain Name System。インターネット上のドメイン名とIPアドレスを紐付けて管理・変換するシステムレコードやWebサーバー上のファイル配置)のみを自動確認 | ドメイン名のみ | 個人ブログ、一般的なWebサイト、検証環境。Let’s Encrypt などの無料証明書もこのDVに該当し、数分で即時発行可能 |
| OV | 企業実在認証型 (Organization Validated) | ドメイン管理権限に加え、帝国データバンク等の公的データベースや電話確認で 組織の実在性 を審査 | ドメイン名 + 組織名(企業・団体名)・所在地 | 企業のコーポレートサイト、Webサービス、会員向けサイト。証明書詳細から運営組織名を確認できる |
| EV | 拡張検証型 (Extended Validation) | OVの審査に加え、統一基準に基づく法的・物理的な実在確認や申請責任者の在籍・権限まで最も厳格に審査 | ドメイン名 + 組織名・所在地・管轄登記情報 | 金融機関・ネットバンキング、大手ECサイト、決済サービスなど高い信頼性が求められるサイト |
パブリックPKIとプライベートPKI(社内認証局)の使い分け
PKIは、誰に信頼してもらいたいかによって パブリックPKI と プライベートPKI の2つに分かれます。
- パブリックPKI 不特定多数のインターネット利用者がアクセスする公開Webサイトで利用します。DigiCert、Sectigo、GlobalSign、Let’s Encrypt といった商用・公的認証局が発行する証明書を使うため、一般ユーザーのPCやスマホに最初から入っているルート証明書でそのまま検証できます。
- プライベートPKI(社内CA / プライベート認証局) 自社の従業員や社内端末だけがアクセスするシステムで利用します。社内で独自の認証局(Active DirectoryActive Directory [アクティブディレクトリ]Windowsサーバー環境でネットワーク上の各種リソースやユーザー情報を一元管理する機能 証明書サービス、AWSAWS [エーダブリュエス]Amazon Web Services。Amazonのクラウドサービス Private CA、OpenSSLなど)を立ち上げ、社内PCや社用スマホに 社内ルート証明書をMDMMDM [エムディーエム]Mobile Device Management。企業などでモバイル端末を一元管理するシステム(モバイルデバイス管理)等で配布 します。 社内システムへのアクセス時に「許可された社用端末だけに配布した クライアント証明書 」を検証することで、ゼロトラストセキュリティ における厳格なデバイス認証や、マイクロサービス間の相互TLS認証(mTLS)を低コストで実現できます。
証明書の失効確認:CRL(証明書失効リスト)とOCSPの違い
デジタル証明書には有効期限(パブリックWebサーバー証明書の最長有効期間は、CA/Browser Forumの決定により2026年3月15日以降は200日に短縮され、2027年3月に100日、2029年3月に47日へと段階的にさらに短縮される予定です)がありますが、 有効期限が切れる前であっても証明書を無効化(失効)しなければならないケース があります。
- サーバーの侵害などにより、秘密鍵が漏洩した(または漏洩の疑いがある)
- 証明書の記載内容(組織名やドメイン所有者)に変更があった
- 誤って発行された証明書であることが判明した
このように有効期限内に失効した証明書をクライアントが見抜くための仕組みとして、 CRL と OCSP (および OCSPステープリング )があります。
CRL・OCSP・OCSPステープリングの比較
| 方式 | 仕組み | メリット | デメリット・課題 |
|---|---|---|---|
| CRL (Certificate Revocation List:証明書失効リスト) | CAが「失効した証明書のシリアル番号リスト」を定期的にファイルとして発行し、クライアントがダウンロードして確認する | 仕組みがシンプルで、リストをキャッシュすればオフラインでも確認可能 | 失効数が増えるとファイルサイズが肥大化し、次回の定期更新までリアルタイムな失効反映にタイムラグが生じる |
| OCSP (Online Certificate Status Protocol) | クライアントが OCSPレスポンダ に対し、「今アクセスしているこの証明書(1枚)は有効か?」をリアルタイムに問い合わせる | リスト全体をダウンロードする必要がなく、最新の失効状態を即座に確認できる | クライアントが接続のたびにCA側のOCSPサーバーへ通信するため、表示遅延やプライバシー懸念(どのサイトを見ているかCAに伝わる)がある |
| OCSPステープリング (OCSP Stapling) | Webサーバー自身 が事前にOCSPレスポンダから「有効である」というCA署名付き応答を取得しておき、TLSハンドシェイク時に証明書と一緒にクライアントへ渡す | クライアントが外部のOCSPサーバーへ通信する必要がなく、高速かつプライバシーも守られる | Webサーバー側でOCSPステープリングの有効化設定が必要 |
情報処理技術者試験では、「ブラックリストのファイルを一括取得する CRL 」と「個別の証明書の状態をリアルタイムに問い合わせる OCSP 」、そして「Webサーバーが代行してOCSP応答を証明書に添付(ステープル=ホチキス留め)して渡す OCSPステープリング 」の3つの違いが特によく問われるため、セットで押さえておきましょう。
まとめ
この記事では、PKI(公開鍵基盤)の仕組みと構成要素について解説しました。最後に重要なポイントを振り返ります。
- PKI(公開鍵基盤)の目的: 公開鍵暗号の弱点である「公開鍵のなりすまし(中間者攻撃)」を防ぐため、第三者機関が「公開鍵の持ち主」を証明するインフラ。
- 5つの主要構成要素:
- デジタル証明書(X.509): 公開鍵と所有者情報にCAの秘密鍵で署名を施した証明書
- 認証局(CA): デジタル証明書への署名・発行・失効を行う中核機関
- 登録局(RA): 申請者の本人確認や実在性・ドメイン所有権を審査する機関
- リポジトリ: 証明書や失効リストを公開・配信するデータベース
- CRL / OCSP: 有効期限内に失効した証明書を確認する仕組み
- 証明書チェーン(信頼の連鎖): ルートCAの秘密鍵をオフラインで厳重に保護し、リスクを分散するために 「ルートCA → 中間CA → サーバー証明書」 の階層構造をとる。
- 審査レベルと失効確認: 審査の厳格さによって DV・OV・EV の3種類があり、失効確認にはリスト形式の CRL とリアルタイム照会の OCSP(およびOCSPステープリング) が使われる。
PKIの全体像を理解しておくと、日常のWebサーバー構築(Let’s Encryptの証明書更新 や Nginxのリバースプロキシ設定)や、TLSハンドシェイク のトラブルシューティング、さらには社内ネットワークの ゼロトラスト化 まで一貫して理解できるようになります。ぜひ実務や資格試験の学習に役立ててください。
以上で本記事の解説を終わります。
よいITライフを!
ITエンジニアにお勧めの本 ↗

エンジニアが知っておきたい思考の整理術 複雑な情報を【理解する】【伝える】テクニック
思考の整理というテーマを、実務ですぐに使える具体的な「技術」として落とし込んだ一冊です。
おすすめ
1 / 5人気記事
- 1
- 2
- 3
- 4
- 5
思考の整理というテーマを、実務ですぐに使える具体的な「技術」として落とし込んだ一冊です。