ITエンジニアにお勧めの本 ↗

技術スキル以上に大切な「考え方」をアップデートできる。世界基準の効率的な仕事術が学べます。

文系社会人のためのIT資格の歩き方: 文系のあなたに最適な道をご提案します (YKcreate kiki)
ロードマップが非常に明確。キャリアプランを見据えた、無駄のない学習順序を提案してくれます。

エンジニアを説明上手にする本 相手に応じた技術情報や知識の伝え方
「伝える技術」もエンジニアの重要なスキル。相手の視点に立った、具体的な説明のコツが満載です。

技術広報入門 ー テックブログから始めるエンジニアカルチャーのつくり方
テックブログを入口にエンジニア組織の文化をどう設計し、育てていくかという実践論が学べます。
クラウドサービスの普及やリモートワークの定着により、企業の情報システムを取り巻く環境は大きく変化しました。かつてのように「オフィス内のパソコンから社内サーバーへアクセスする」だけだった時代は終わり、自宅や外出先からクラウド上のデータへアクセスすることが当たり前になっています。
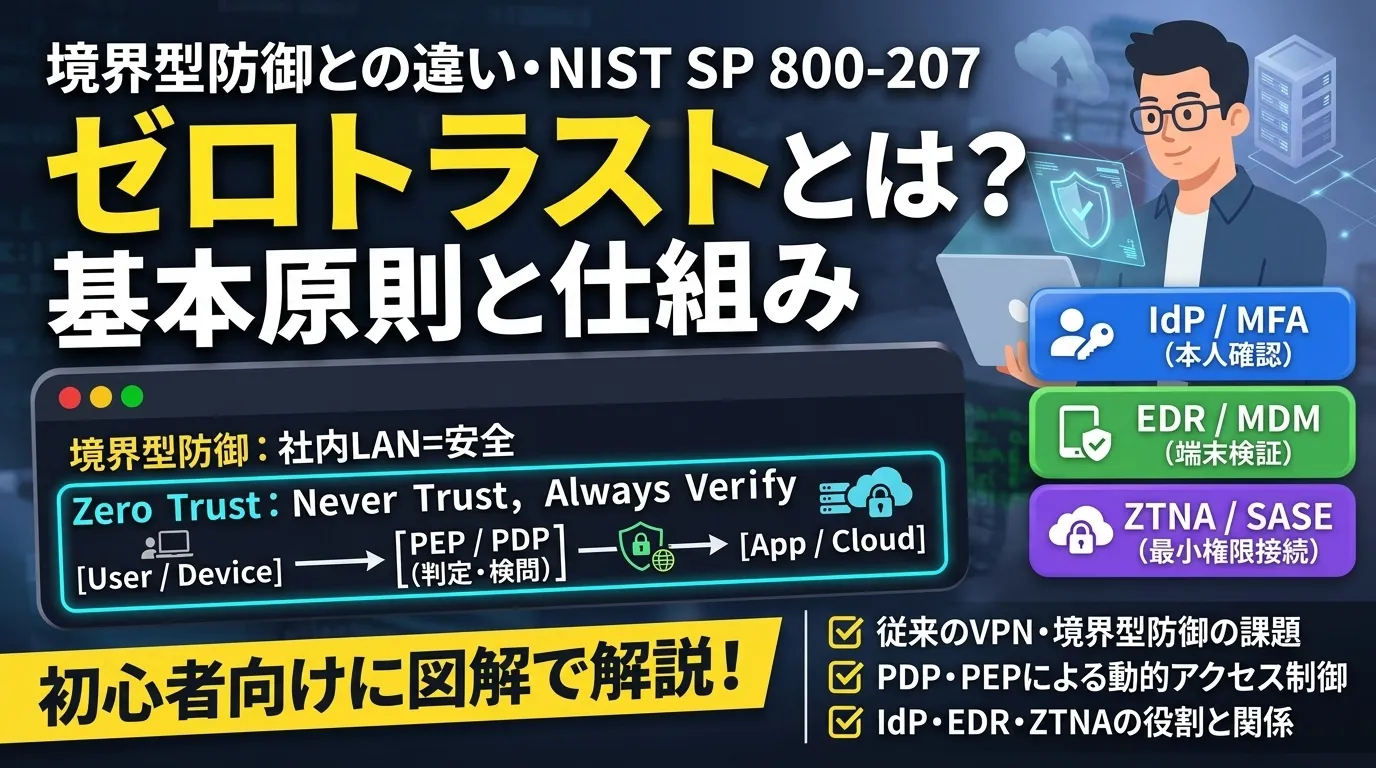
こうした環境の変化に伴い、従来のセキュリティモデルに代わる新しい考え方として広く採用されているのが ゼロトラスト(Zero Trust / ゼロトラストセキュリティ) です。
ニュースや技術記事、さらには情報処理技術者試験(基本情報・応用情報)などでも頻出のキーワードですが、
- 「ゼロトラストとは結局どういう意味なのか?」
- 「これまでのファイアウォールやVPNVPN [ブイピーエヌ]Virtual Private Network。仮想的な専用ネットワークによる対策(境界型防御)と何が違うのか?」
- 「具体的にどのような仕組みや製品(IdP、EDR、ZTNA、SASEなど)で構成されるのか?」 と疑問に思う方も多いのではないでしょうか。
この記事では、ゼロトラストの基本概念から、従来の境界型防御が抱える課題、米国国立標準技術研究所(NIST)が定義する「NIST SP 800-207」のアーキテクチャ、そして実現に欠かせない主要な構成要素まで、初心者にもわかりやすく図解を交えて解説します。
ゼロトラストとは?一言でわかりやすく解説
ゼロトラスト(Zero Trust)とは、直訳すると 「信頼(Trust)がゼロ(Zero)」 、つまり 「何も信頼しないことを前提に、すべてのアクセスを毎回検証するセキュリティの考え方」 です。
英語ではよく 「Never Trust, Always Verify(決して信頼せず、常に検証せよ)」 というスローガンで表現されます。
従来の「性善説」から「性悪説(すべてを疑う)」への転換
これまでの社内ネットワークは、「会社のオフィス内(社内LANLAN [ラン]Local Area Network。家庭やオフィスなど限られた範囲のネットワーク)にいる人や端末は安全であり、会社の外(インターネット)は危険である」という前提で作られていました。一度でも社内ネットワークの中に入れば、基本的には安全な利用者として信頼されていたのです。
一方、ゼロトラストでは 「社内ネットワークの中だから安全」「VPNで接続しているから安全」という暗黙の信頼をすべて廃止 します。
アクセス元が社内オフィスであろうと自宅のWi-Fiであろうと関係なく、データやシステムへアクセスするたびに以下の要素を毎回厳格にチェックします。
- 誰がアクセスしているか?(ユーザー・IDの検証)
- どの端末からアクセスしているか?(デバイスの健全性・セキュリティ状態の検証)
- どこから・いつ・どのデータへアクセスしようとしているか?(コンテキストと最小権限の検証)
これらを通信のたびに継続的に確認し、条件を満たした最小限のアクセスだけを許可するのがゼロトラストの本質です。
なぜ今ゼロトラストが必要なのか?「境界型防御」の限界
ゼロトラストが求められる理由を理解するには、従来のセキュリティモデルである 境界型防御(ペリメータモデル) と比較するとわかりやすくなります。
一度入れば自由に移動可能"] end subgraph ZeroTrust["ゼロトラストモデル(毎回検問するモデル)"] direction LR User["ユーザー + 端末
(社内・社外を問わない)"] -->|アクセス要求| Gate["ポリシー判定・強制
(ID・端末・権限を毎回検証)"] Gate -->|許可されたリソースのみ| Res["業務アプリ / クラウド / DB"] end
従来の「境界型防御」はお城と堀のモデル
従来の境界型防御は、よく 「お城と堀」 に例えられます。
信頼できる「社内ネットワーク(内側)」と、信頼できない「インターネット(外側)」の間に ファイアウォール や プロキシサーバー といった強固な「堀(境界)」を築き、外部からの不正侵入を防ぐアプローチです。外出先から社内システムを使う場合は、 VPN(Virtual Private Network) を使って一時的に「城壁の内側」へ入る仕組みをとっていました。
しかし、現代のIT環境ではこの「境界型防御」だけでは対応できない 3つの構造的な課題 が生じています。
課題1:クラウド利用とリモートワークによる「境界の消失」
現在、多くの企業が Microsoft 365 や Google Workspace、Salesforce、AWSAWS [エーダブリュエス]Amazon Web Services。Amazonのクラウドサービス などのクラウドサービス(SaaSSaaS [サース / サーズ]Software as a Service。クラウド経由でソフトウェアを提供するサービス形態 / IaaSIaaS [イアース / アイアース]Infrastructure as a Service。サーバーやネットワークなどのインフラをクラウド提供する形態)を利用しています。守るべき情報資産が「社内データセンター(城の中)」ではなく「クラウド(城の外)」に置かれるようになり、さらに従業員も自宅やシェアオフィス(城の外)から働くようになりました。
その結果、すべての通信を一度社内のVPN機器に集約してからクラウドへアクセスさせると、VPN装置に通信が集中して回線が遅くなる 「ヘアピン現象(トロンボーン現象 / VPNボトルネック)」 が発生するようになりました。そもそも守るべき対象が社外にあるため、「社内と社外の境界線」自体が曖昧になったのです。
課題2:一度侵入されると被害が拡大する(ラテラルムーブメント)
境界型防御の最大の弱点は、 「一度でも境界の内側に入られると、内部の通信チェックが甘い」 という点です。
フィッシングメールによるマルウェア感染や、VPN機器の脆弱性、盗まれた認証情報などによって攻撃者が一度社内ネットワークに侵入すると、社内LANの中ではサーバーからサーバーへと比較的自由に移動できてしまいます。このように攻撃者が内部ネットワークを横断的に侵害していく手法を ラテラルムーブメント(水平移動 / 横展開) と呼びます。ランサムウェア被害の多くは、この内部での横展開によって引き起こされています。
課題3:内部不正やアカウント乗っ取りへの対応不足
外部からの攻撃だけでなく、正規のアカウント情報を持った従業員による意図的な情報持ち出しや、設定ミス・紛失による漏洩も大きなリスクです。「社内ネットワークにいるから」「正規のパスワードでログインしたから」という理由だけで過剰なアクセス権限を与えていると、万が一アカウントが乗っ取られた際の被害を食い止めることができません。
境界型防御とゼロトラストの比較表
両者の違いを整理すると、以下のようになります。
| 比較項目 | 従来の境界型防御(ペリメータモデル) | ゼロトラスト(Zero Trust) |
|---|---|---|
| 基本思想 | 内側は安全(信頼する)、外側は危険 | 内側も外側も 一切信頼せず常に検証する |
| 守る境界(ペリメータ) | ネットワークの境界(社内LANと社外の間) | アイデンティティ(ID)・端末・データ単位 |
| 認証・認可のタイミング | ネットワーク接続時(VPN接続時など)が中心 | リソースへアクセスするたび毎回・継続的に実施 |
| アクセス許可の範囲 | 社内ネットワーク全体または広いセグメント | 業務に必要な 特定のアプリ・データのみ(最小権限) |
| 侵害への前提 | 「侵入させないこと」を重視 | 「すでに侵入されているかもしれない」 を前提に対策 |
[!NOTE] ゼロトラストを導入したからといって、ファイアウォールなどの境界防御が完全に不要になるわけではありません。実務では、境界でのフィルタリングも維持しつつ、内部ネットワークやクラウドアクセスにゼロトラストの検証を組み込む 多層防御 のアプローチがとられます。
NIST SP 800-207に学ぶゼロトラストの7つの基本原則
ゼロトラストの概念は、2010年に調査会社フォレスター・リサーチ(Forrester Research)のジョン・キンダーバーグ(John Kindervag)氏によって提唱されました。その後、2020年8月に米国国立標準技術研究所(NIST)が発行したガイドライン 「NIST SP 800-207(Zero Trust Architecture)」 によって、世界的に広く参照される標準的な定義が示されました。
NIST SP 800-207 では、ゼロトラストアーキテクチャ(ZTA)が満たすべき 7つの基本原則(Tenets of Zero Trust) が定義されています。専門的な表現をかみ砕いて確認してみましょう。
- すべてのデータソースとコンピューティングサービスを「リソース」とみなす サーバーやデータベースだけでなく、SaaSアプリや個人のスマートフォンなど、データにアクセスする機器やプログラムもすべて管理対象の「リソース」として扱います。
- ネットワークの場所に関係なく、すべての通信を保護する 社内LANからの通信であっても、インターネット経由の通信と同じように TLSなどの暗号化 と認証を行い、「社内LANだから自動的に信頼する」ことをしません。
- 企業リソースへのアクセスは、セッション単位で付与する 一度認証されたからといって永続的にアクセスを許可するのではなく、1回のアクセス(セッション)ごとに信頼性を評価し、あるリソースへの許可が別のリソースへ自動的に引き継がれないようにします。
- リソースへのアクセスは、動的なポリシーによって決定する 固定のIPIP [アイピー]Internet Protocol。インターネット通信の基本プロトコルアドレスだけでなく、「誰が(ID)」「どの端末で(OSOS [オーエス]Operating System。基本ソフトウェアバージョン・EDRの有無)」「いつ・どこから・どんな操作をするか」といった複数の属性や行動履歴をリアルタイムに評価して可否を決めます。
- すべての所有・関連デバイスの整合性とセキュリティ状態を監視・測定する アクセスしてくる端末にセキュリティパッチが当たっているか、不審なプロセスが動いていないかを常時チェックし、危険な状態の端末からのアクセスを遮断します。
- すべてのリソースの認証と認可を動的かつ厳格に実施する アクセスが許可される前に必ず多要素認証(MFAMFA [エムエフエー]Multi-Factor Authentication。二要素以上の複数の異なる認証手段を組み合わせる多要素認証)や権限確認(認証と認可)を行い、通信中も継続的に再評価します。
- 資産・ネットワーク・通信の現状に関する情報を可能な限り収集し、セキュリティ改善に活用する アクセスログや端末の挙動、通信トラフィックのデータを常に収集・分析し、ポリシー判定の精度向上にフィードバックします。
ゼロトラストアーキテクチャ(ZTA)の仕組み:PDPとPEPの役割
では、ゼロトラストはシステム内部でどのようにアクセスを制御しているのでしょうか。NIST SP 800-207 では、ゼロトラストの仕組みを論理的なコンポーネントである PDP(ポリシー決定ポイント) と PEP(ポリシー実行ポイント) に分けて説明しています。
情報処理技術者試験(応用情報や情報処理安全確保支援士試験)でも出題される重要な構造なので、以下の図で流れを押さえておきましょう。
リスク評価と許可/拒否の判定"] PA["PA(ポリシーアドミニストレーター)
PEPへ通信の開閉を指示"] PE <--> PA end end subgraph Inputs["判定に使う情報源(コンテキスト)"] IdP["ID管理(IdP / MDM)"] Threat["脅威インテリジェンス / SIEM"] PolicyDB["社内セキュリティポリシー"] end Inputs --> PE subgraph DataPlane["データプレーン(通信層)"] Subject["アクセス主体
(ユーザー + デバイス)"] PEP["PEP(ポリシー実行ポイント)
検問所・ゲートウェイ"] Resource["保護対象リソース
(業務システム・DB・SaaS)"] Subject -->|1. アクセス要求| PEP PEP -->|3. 許可されたセッションのみ接続| Resource end PEP <-->|2. 判定依頼と指示| PA
1. PDP(Policy Decision Point:ポリシー決定ポイント)
アクセス要求に対して「許可するか、拒否するか」を判断する 頭脳(司令塔) です。PDPはさらに以下の2つの要素で構成されます。
- PE(Policy Engine:ポリシーエンジン) ユーザーのID情報、端末のセキュリティ状態、アクセス元の場所・時間帯、脅威情報などを総合的に照らし合わせ、アクセスを許可するかどうかの最終決定を下します。
- PA(Policy Administrator:ポリシーアドミニストレーター) PEの決定を受けて、実際に通信経路を確立・遮断するための命令(セッショントークンや認証情報の発行・破棄など)を後述の PEP へ伝達します。
2. PEP(Policy Enforcement Point:ポリシー実行ポイント)
ユーザー(端末)とアクセス先リソースの間に立ち、PDPの指示に従って実際に通信を「通す」または「遮断する」 検問所(ゲートウェイ) の役割を果たします。
ユーザーは保護対象のリソースに直接アクセスすることはできず、必ずこの PEP を経由します。また、ポリシー判定を行う制御通信( コントロールプレーン )と、実際の業務データが流れる通信( データプレーン )を分離することで、検問所を迂回した不正アクセスを防ぐ設計になっています。
具体例:自宅から社内システムへアクセスする際の検証フロー
PDP と PEP が実際にどのように連携してアクセスを検証するのか、従業員が自宅のパソコンから業務システムへアクセスする場面を例に見てみましょう。
2. 端末の健全性(OS最新・EDR稼働)
3. コンテキスト(時間帯・場所・権限)を検証 alt すべての条件を満たす場合 PDP-->>PEP: セッション単位のアクセス許可を指示 PEP->>App: 暗号化トンネルで接続を確立 App-->>User: 画面・データを応答 else 1つでも条件を満たさない場合(例:EDR停止・未登録端末) PDP-->>PEP: アクセス拒否を指示 PEP-->>User: アクセスを遮断(エラー応答) end
このように、「パスワードが合っているか」だけでなく、「会社が許可した安全な端末か」「不審な場所からのアクセスではないか」を PEP と PDP が連携してリアルタイムに判定し、条件を満たしたセッションだけを業務システムへつなぎます。
ゼロトラストを構成する代表的な7つの技術・ソリューション
ゼロトラストは 「これを1つ買えば完了する」という単一の製品ではなく、複数のセキュリティ技術を組み合わせて実現するアーキテクチャ(設計思想) です。
実際の企業システムでゼロトラストを構築する際に使われる、代表的なソリューションとその役割を整理します。
(SSO・多要素認証)"] EDR["2. EDR / MDM(UEM)
(端末の監視・健全性確認)"] end subgraph NetworkSide["ネットワーク・アクセス制御"] ZTNA["3. ZTNA
(VPNに代わるアプリ単位の接続)"] SWG["4. SWG / CASB
(Web・SaaS利用の制御)"] Micro["5. マイクロセグメンテーション
(サーバー間の横展開防止)"] end subgraph LogSide["監視・分析基盤"] SIEM["6. SIEM / SOAR
(ログ統合分析・自動対処)"] end UserSide --> NetworkSide NetworkSide --> LogSide LogSide -.->|リスクスコアのフィードバック| UserSide
| 分野 | 代表的な用語・技術 | ゼロトラストにおける役割 |
|---|---|---|
| ID・アクセス管理 | IdP / IAM (Identity and Access Management) | ユーザーの本人確認(多要素認証:MFA)やシングルサインオン(SSO)、条件付きアクセス制御を担う中心基盤。 |
| エンドポイント保護 | EDR (Endpoint Detection and Response) | PCやスマホの不審な挙動を常時監視し、マルウェア感染の兆候を検知・隔離する(侵入後の対策)。 |
| 端末管理 | MDMMDM [エムディーエム]Mobile Device Management。企業などでモバイル端末を一元管理するシステム / UEM (統合エンドポイント管理) | 会社支給端末の証明書配布、OSアップデート状況の把握、紛失時のリモートワイプなど、端末の健全性(デバイスポスチャ)を管理する。 |
| ネットワークアクセス | ZTNA (Zero Trust Network Access) | 従来のVPNに代わり、ネットワーク全体ではなく「許可された特定のアプリケーション単位」で安全なアクセス経路を提供する。 |
| Web・クラウド制御 | SWG / CASB | 社外からのWebアクセスを保護するクラウド型プロキシ(SWG)と、SaaSの可視化・シャドーIT対策・データ持ち出し制御を行う仕組み(CASB)。 |
| 内部ネットワーク分離 | マイクロセグメンテーション | データセンターやクラウド内の通信をワークロード(サーバー・コンテナ)単位で細かく分割し、ラテラルムーブメント(横展開)を防ぐ。 |
| ログ分析・自動対応 | SIEM / SOAR | 各種機器のログを一元収集して相関分析(SIEM)し、異常検知時にアカウント停止や端末隔離を自動化(SOAR)する。 |
特に重要なキーワードである IdP 、 EDR 、 ZTNA 、そして SASE(サシー) について少し詳しく見ていきましょう。
1. IdP(Identity Provider):新しい境界線となる「ID管理」
ゼロトラストでは「ネットワークの境界」がなくなる代わりに、 「アイデンティティ(ID)こそが新しい境界線である」 と考えます。
IdP(Microsoft Entra ID や Okta など)は、OAuth 2.0 や OpenID Connect(OIDC) などの標準プロトコルを用いてクラウドサービス間のシングルサインオン(SSO)を実現します。さらに、単なるパスワード認証だけでなく、生体認証やパスキー(FIDO2)を使った 多要素認証(MFA) と、「登録済み端末かつ国内からのアクセスのみ許可する」といった 条件付きアクセス を組み合わせることで、不正ログインを入り口で防ぎます。
2. EDR と EPP:侵入を前提としたエンドポイント対策
従来のウイルス対策ソフト(EPP:Endpoint Protection Platform)は、既知のマルウェアを「水際で侵入させないこと」を目的としていました。
一方、ゼロトラストでは「マルウェアがすり抜けて侵入する可能性はゼロにできない」という前提に立つため、端末内のプロセスや通信を常時監視して不審な動きを検知・封じ込める EDR(Endpoint Detection and Response) が重視されます。さらに、MDM(モバイルデバイス管理)と連携して「EDRが正常に稼働しており、OSが最新の端末だけ社内システムへのアクセスを許可する」という動的な制御(デバイスポスチャチェック)を行います。
3. ZTNA(Zero Trust Network Access):VPNを置き換える仕組み
従来の VPN は、一度認証を通過すると「社内ネットワーク全体」に端末を接続してしまうため、過剰なアクセス権を与えがちでした。また、外部から接続を受け付けるためにVPN機器のグローバルIPアドレスを公開する必要があり、VPN機器自体の脆弱性が狙われるケースが多発しました。
ZTNA は、ユーザーとアプリケーションの間にクラウド上の仲介役(ブローカー / PEP)を配置し、 「ユーザーが業務で必要な特定のアプリケーションだけ」 にピンポイントで接続を許可します。社内側のシステムからクラウド側へ外向きにトンネルを張る方式(インサイドアウト接続)をとることで、社内ネットワークをインターネット上に一切公開せずに安全なリモートアクセスを実現できます。
4. SASE(サシー)とゼロトラストの違い
ゼロトラストとセットでよく登場する用語に、2019年にガートナー(Gartner)社が提唱した SASE(Secure Access Service Edge:サシー) があります。
- ゼロトラスト: 「決して信頼せず、常に検証する」という セキュリティの基本概念・設計思想 。
- SASE: ネットワーク機能(SD-WANWAN [ワン]Wide Area Network。遠隔地のLAN同士を結ぶ広域ネットワークなど)と、ゼロトラストを実現するためのセキュリティ機能(ZTNA、SWG、CASB、FWaaSなど)を 1つのクラウドサービスとして統合して提供するフレームワーク(製品形態) 。
つまり、「ゼロトラストという理想のセキュリティを実現するために、ネットワークとセキュリティをクラウド上で一体化した具体的な仕組みが SASE である」と理解すると整理しやすくなります。なお、SASEのうちセキュリティ機能の部分だけを切り出したものを SSE(Security Service Edge) と呼びます。
ゼロトラスト導入を進める際の3つの実践ポイント
企業がゼロトラストへ移行する際、いきなりすべてのシステムを入れ替えることは現実的ではありません。実務では以下のステップを意識して段階的に進めるのが一般的です。
- 可視化と棚卸しから始める(誰が・どの端末で・何にアクセスしているか) まずは自社の従業員(ID)、利用している端末(PC・スマホ)、そして業務で使われているオンプレミスやクラウドのシステム・データの重要度を洗い出します。保護すべき対象が明確でなければ、適切なアクセスポリシーを作ることはできません。
- ID管理(IdP・MFA)と端末管理(EDR・MDM)から優先して固める ゼロトラストの土台となるのは「本人確認(ID)」と「端末の安全性」です。まずは IdP によるシングルサインオンと多要素認証(MFA)を導入し、管理対象端末以外からのアクセスを制限する「条件付きアクセス」から着手すると、費用対効果高くリスクを低減できます。
- 利便性(UXUX [ユーエックス]User Experience。製品やサービスを通じて得られるユーザーの体験)とセキュリティのバランスをとる 「毎回検証する」からといって、システムを開くたびにユーザーへ何度もパスワード入力を求めてしまっては業務になりません。バックグラウンドで端末証明書やリスクスコアを自動判定し、普段と異なる怪しい挙動(海外からの急なアクセスなど)があったときだけ追加認証を求める リスクベース認証 や SSO を活用することで、セキュリティと従業員の利便性を両立できます。
まとめ:ゼロトラストの重要ポイント
最後に、ゼロトラストの要点を振り返りましょう。
- 基本理念は「Never Trust, Always Verify」: 社内・社外というネットワークの場所に関わらず、いかなる通信も暗黙に信頼せず、毎回検証するセキュリティモデル。
- 境界型防御から脱却する背景: クラウド普及やリモートワークによる境界の曖昧化、VPNの通信逼迫、侵入後の横展開(ラテラルムーブメント)被害を防ぐために不可欠となった。
- NIST SP 800-207 の仕組み: ポリシーを判定する司令塔の PDP(PE + PA) と、通信を通す・遮断する検問所の PEP によって、セッション単位で最小権限のアクセスを制御する。
- 複数の技術の組み合わせで実現: IdP(MFA・SSO) によるID管理、 EDR・MDM による端末保護、 ZTNA によるアプリケーション単位のアクセス制御、 SIEM によるログ監視などを組み合わせて構築する。
ゼロトラストは単なる流行語ではなく、現代のクラウド・分散環境においてシステムを安全に運用するための標準的な設計原則です。まずは「社内だから安全という前提をなくし、IDと端末の状態を軸にアクセスを制御する」という基本構造を押さえておきましょう。
以上で本記事の解説を終わります。
よいITライフを!
ITエンジニアにお勧めの本 ↗

エンジニアが知っておきたい思考の整理術 複雑な情報を【理解する】【伝える】テクニック
思考の整理というテーマを、実務ですぐに使える具体的な「技術」として落とし込んだ一冊です。
おすすめ
1 / 5人気記事
- 1
- 2
- 3
- 4
- 5
思考の整理というテーマを、実務ですぐに使える具体的な「技術」として落とし込んだ一冊です。