ITエンジニアにお勧めの本 ↗

技術スキル以上に大切な「考え方」をアップデートできる。世界基準の効率的な仕事術が学べます。

文系社会人のためのIT資格の歩き方: 文系のあなたに最適な道をご提案します (YKcreate kiki)
ロードマップが非常に明確。キャリアプランを見据えた、無駄のない学習順序を提案してくれます。

エンジニアを説明上手にする本 相手に応じた技術情報や知識の伝え方
「伝える技術」もエンジニアの重要なスキル。相手の視点に立った、具体的な説明のコツが満載です。

技術広報入門 ー テックブログから始めるエンジニアカルチャーのつくり方
テックブログを入口にエンジニア組織の文化をどう設計し、育てていくかという実践論が学べます。
Webサービスや業務システムを安定して運用するために欠かせないインフラ機器が ロードバランサ(負荷分散装置) です。
ロードバランサについて調べたり、クラウド環境(AWSAWS [エーダブリュエス]Amazon Web Services。AmazonのクラウドサービスやAzureなど)を設計したりしていると、必ず登場するのが 「 L4ロードバランサ 」 と 「 L7ロードバランサ 」 という2つの分類です。
情報処理技術者試験(基本情報技術者試験・応用情報技術者試験・ネットワークスペシャリスト)のネットワーク分野でも頻出のテーマですが、学習中や現場で次のような疑問を抱く方は少なくありません。
- 「L4とL7って、そもそも何が違うの?数字は何を表しているの?」
- 「IPIP [アイピー]Internet Protocol。インターネット通信の基本プロトコルアドレスやポート番号で振り分けるのと、URLURL [ユーアールエル]Uniform Resource Locator。WebページのアドレスやCookieで振り分けるのでは何が変わるの?」
- 「AWSのNLB(Network Load Balancerload balancer [ロードバランサー]複数のサーバーにトラフィックを分散させる仕組み)とALB(Application Load Balancer)はどちらを選べばいいの?」
- 「SSLSSL [エスエスエル]Secure Sockets Layer。インターネット上の通信を暗号化して盗聴を防ぐプロトコル(現在はTLSに移行)暗号化の解除(SSL終端)ができるのはどちらのロードバランサなの?」
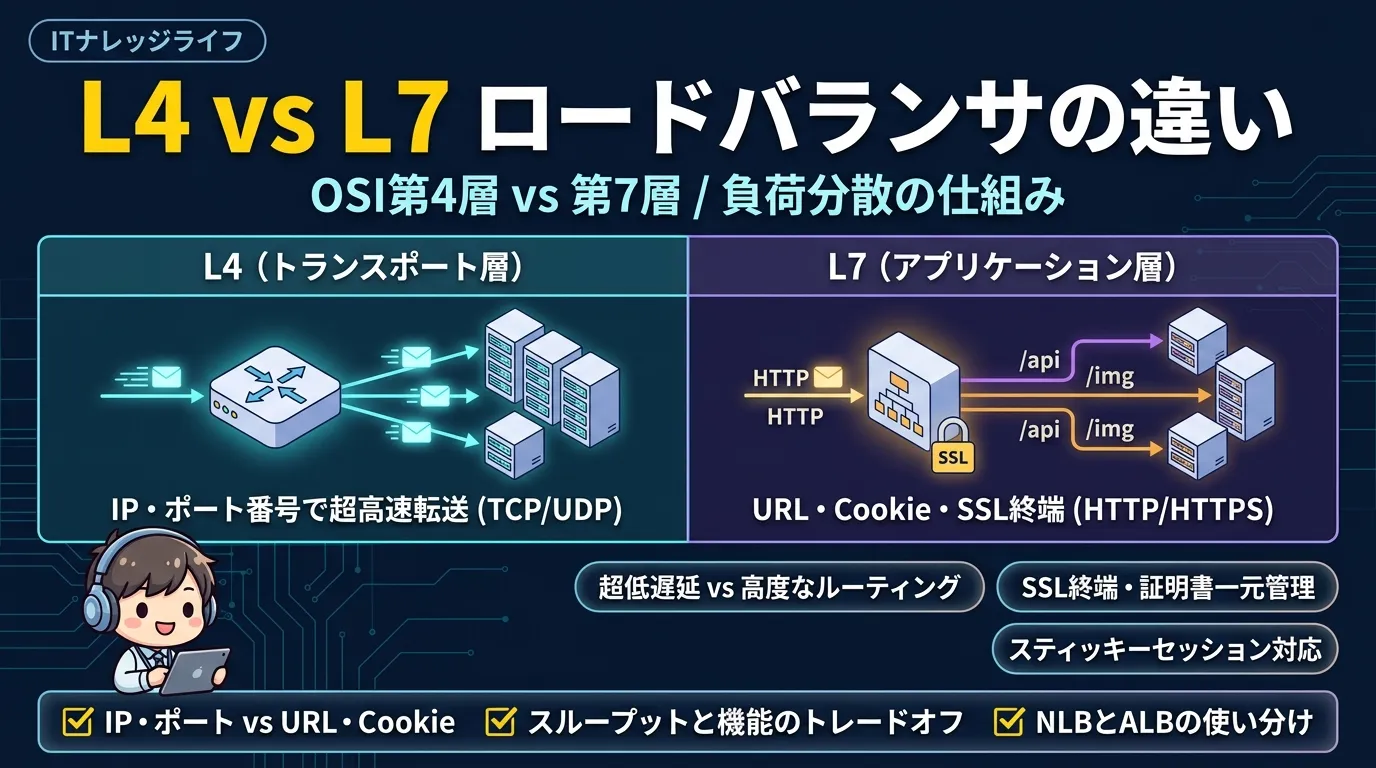
この記事では、ロードバランサの基本概念から、L4とL7の仕組み・決定的な違い、実社会の例え、負荷分散アルゴリズム、試験対策や実務での選び方まで、図解を交えてわかりやすく解説します。
ロードバランサとは?一言でわかりやすく解説
ロードバランサ(Load Balancer:負荷分散装置)とは、一言でいうと 「クライアントからのアクセスを複数のサーバーへ均等・適切に分散し、負荷集中やシステムダウンを防ぐ交通整理役」 です。
Webサイトへのアクセスが急増すると、1台のサーバーだけではCPUCPU [シーピーユー]Central Processing Unit。コンピュータの頭脳となる中央演算処理装置やメモリが限界に達し、ページの表示が遅くなったり応答不能(サーバーダウン)に陥ったりします。ロードバランサをサーバー群の手前に配置することで、以下のような大きなメリットが得られます。
- 負荷分散(スケーラビリティ) :アクセスを複数サーバーに分け合い、大量トラフィックを処理できる
- 耐障害性の向上(冗長化・高可用性) :1台のサーバーが故障しても、正常なサーバーだけに通信を転送してサービス停止を防ぐ
- メンテナンス性の向上 :サーバーを1台ずつ切り離してアップデート作業を行える
実社会の「窓口案内係」に例えるとわかりやすい
L4ロードバランサとL7ロードバランサの動作の違いは、銀行や大型総合病院における 「 整理券発券機 」 と 「 総合案内窓口のコンシェルジュ 」 の違いに例えると直感的に理解できます。
| 比較項目 | L4ロードバランサ(整理券発券機) | L7ロードバランサ(専門コンシェルジュ) |
|---|---|---|
| 実社会の例え | 来客の相談内容を確認せず、番号札や窓口番号などの情報をもとに機械的に誘導する発券機 | 来店理由を聞き、内容に応じて適切な専門窓口へ案内する案内係 |
| 確認する情報 | 番号札や窓口番号だけ(IPアドレス・ポート番号) | 用件の内容・書類・VIP会員証(URLパス・Cookie・HTTPHTTP [エイチティーティーピー]HyperText Transfer Protocol。Webでのデータ転送プロトコルデータ) |
| 案内スピード | 用件の中身を見ないため 一般的に高速 です | 用件の中身を詳しく確認するため 少し時間がかかります |
| 案内できる柔軟性 | 「3番窓口へどうぞ」と決められたルールで機械的に回す | 「住宅ローンの相談は2階専門窓口、入出金は1階へ」と柔軟に仕分ける |
| 案内以外の付加業務 | HTTPの内容に応じた案内はできない(製品によってTLSTLS [ティーエルエス]Transport Layer Security。SSLの後継となる安全性の高い暗号化通信プロトコル終端やヘルスチェックなどは可能) | HTTPの内容に応じた振り分けや、WAFなどとの連携が可能 |
整理券発券機(L4)は、来客がどんな相談をしに来たのか(用件の中身)は確認せず、番号札や窓口番号などの情報をもとに機械的に案内します。
一方、専門コンシェルジュ(L7)は、来客に「本日はどのようなご用件ですか?」と問いかけ、用件や持参した書類(データの中身)をしっかり確認した上で、最適な専門ブースへと案内します。
OSI参照モデルと「L4」「L7」の位置づけ
「L4」「L7」の 「 L 」 は、ネットワークの共通規格である OSI基本参照モデルの「Layer(レイヤ:階層)」 を指しています。

OSI基本参照モデルの覚え方(語呂合わせ)【基本情報対策】
OSI参照モデルの第1層~第7層をわかりやすく解説。定番の覚え方「アプセトネデブ」や、各層のデータ単位(PDU)、カプセル化の仕組みまで網羅。基本情報技術者試験の過去問対策にも最適です。
OSI基本参照モデルは通信機能を7つの階層に分類したモデルです。ロードバランサがパケットのどの階層まで中身を開いてルーティング(振り分け)を判断するかによって、L4とL7に分かれます。
※ SSL/TLSは機能面からOSI参照モデルの第6層(プレゼンテーション層)に例えられることがありますが、実際のTCPTCP [ティーシーピー]Transmission Control Protocol。信頼性の高い通信プロトコル/IP通信においてはトランスポート層(TCPなど)の上位で動作し、その上でHTTPなどのアプリケーションプロトコルが通信する構造になっています。
- L4(第4層:トランスポート層) :主にIPアドレス(第3層の情報)とTCP/UDPやポート番号(80番、443番など第4層の情報)を組み合わせて通信を制御します。
- L7(第7層:アプリケーション層) :HTTPやHTTPSHTTPS [エイチティーティーピーエス]HTTP Secure。暗号化されたHTTPのリクエスト内容(URL、Cookie、HTTPヘッダーなど)のレベルで通信を制御します。

TCPとUDPの違いと覚え方:信頼性 vs スピードを徹底解説
本記事では、ネットワーク通信の基盤となる「TCP」と「UDP」の違いを、初心者にもわかりやすく徹底解説します。信頼性を重視するTCPと、スピードを優先するUDPの特徴を比較し、用途ごとの使い分け方を具体例とともに紹介。さらに「宅配便」と「ハガキ」に例えた覚え方や、QUICなど最新プロトコルの動向も解説します。
L4ロードバランサ(レイヤ4)の仕組みと特徴
L4の基本動作:トランスポート層(+IP)の情報をもとに振り分け
L4ロードバランサは、TCP/IP通信のトランスポート層(レイヤ4)を基準に通信を振り分けます。一般的には、第3層の 「送信元・宛先IPアドレス」 と、第4層の 「プロトコル(TCP/UDP)」「送信元・宛先ポート番号」 などの情報を組み合わせて転送先サーバーを決定します。
なお、L4ロードバランサの通信転送方式には、大きく分けて以下の2種類があります。
- パススルー型(DSR方式・NATNAT [ナット]Network Address Translation。プライベートIPとグローバルIPを変換する技術方式など) :クライアントとのTCP接続をロードバランサで終端せず、IPパケットをバックエンドサーバーへ転送する方式です。DSR(Direct Server Return)方式ではリクエストはロードバランサ経由で届きレスポンスをバックエンドから直接返す(Google Cloudのパススルー型NLBなどで採用)一方、NAT方式ではIPアドレスなどを書き換えて転送し、通信経路はNATの方式や構成によって異なります。
- プロキシ型 :クライアントとのTCP接続をロードバランサで一度受け付けて終端し、バックエンドサーバーとのTCP接続を別途確立して通信を中継する方式です。
192.0.2.1:54321"] -->|"通信送信
宛先: 203.0.113.10:80"| L4["L4ロードバランサ
(IP・ポート情報を基準に判断)"] L4 -->|"HTTPの中身は解析せず転送"| S1["Webサーバー A
10.0.1.11:80"] L4 -.->|"負荷に応じて分散"| S2["Webサーバー B
10.0.1.12:80"]
いずれの方式でも、L4ロードバランサはアプリケーション層の中身(HTTPのURLパスやCookie、リクエストボディなど)を展開・解析して振り分け先を変えることはしません。荷物に貼られた「送り状の宛先アドレスと部屋番号(ポート番号)」を見て、配送先倉庫を決定するようなイメージです。
L4ロードバランサのメリット
- 高速かつ低遅延な通信処理 HTTPヘッダーやリクエストボディなどのアプリケーションデータを解析する必要がないため、一般的に同条件のL7ロードバランサよりも処理のオーバーヘッドを抑えやすい特徴があります。ただし、実際の処理性能や遅延は、製品の仕様(パススルー型かプロキシ型かなど)や通信量、ネットワーク構成によって異なります。
- 幅広いTCP/UDPプロトコルへの汎用性 TCPやUDPに対応したL4ロードバランサであれば、HTTPに限らずDNSDNS [ディーエヌエス]Domain Name System。インターネット上のドメイン名とIPアドレスを紐付けて管理・変換するシステム、SMTP、ゲームサーバー、VoIP、IoTIoT [アイオーティー]Internet of Things。様々なモノがインターネットに接続される仕組み機器の独自プロトコルなどの通信も負荷分散できます。ただし、対応するプロトコルやポート番号、転送方式は製品によって異なります。
- リソース消費を抑えやすい アプリケーション層の解析を伴わない分、CPUやメモリの消費を抑えやすい傾向があります。ただし、実際の機器コストやクラウド利用料は、採用するサービスの料金体系や処理データ量・構成などによって異なります。
L4ロードバランサのデメリット・注意点
- 通信内容に応じた柔軟な振り分けができない
アプリケーション層の中身を見ないため、「
/api/へのリクエストはAPIAPI [エーピーアイ]Application Programming Interface。異なるソフトウェア間の接続口サーバーへ、/images/は画像サーバーへ振り分ける」といったURLパスベースルーティングは行えません。 - SSL/TLSの終端処理に対応しない製品がある パススルー型のL4ロードバランサでは、暗号化されたHTTPS通信を復号せずそのまま背後のサーバーへ通過(SSLパススルー)させるため、各Webサーバー側でSSL証明書を保持して復号を行う必要があります。一方、プロキシ型L4ロードバランサやAWS NLBのTLSリスナーのように、L4製品であってもTLS終端に対応しているものもあります(ただしTLS終端後もHTTPのURLパス等による振り分けは行いません)。
- Cookieを利用したセッション維持ができない HTTPヘッダー内のCookieを読み取らないため、L4でセッション維持(スティッキーセッション)を行う場合は、送信元IPアドレスなどをキーにする方式(IPハッシュ等)に限られます。
L4の代表例
- クラウド :AWS Network Load Balancer(NLB)、Azure Load Balancer、Google Cloud Network Load Balancer(パススルー型/プロキシ型)
- OSS / ソフトウェア :LinuxLinux [リナックス / ライナックス]オープンソースのOSカーネル Virtual Server(LVS / IPVS)、HAProxy(TCPモード)
L7ロードバランサ(レイヤ7)の仕組みと特徴
L7の基本動作:アプリケーションの中身を解析して転送
L7ロードバランサは、OSI参照モデルの最上位であるアプリケーション層(レイヤ7)で動作します。
クライアントとロードバランサの間で一度 TCP接続を確立し、必要に応じてSSL/TLSの暗号化を解除(復号) します。その上で、HTTPリクエストの 「 URLパス 」「 HTTPメソッド 」「 リクエストヘッダー(User-Agent・Host) 」「 Cookie 」「 POSTボディ 」 などの内容を読み取り、最適なサーバーへ転送します。
※ L7ロードバランサであっても必ずSSL/TLSを復号するとは限りませんが、HTTPS通信に含まれるURLパスやHTTPヘッダー、Cookieなどを解析して振り分けを行うには、通常ロードバランサ上でTLSを終端してHTTPリクエストを復号する必要があります。
URL: /api/users"| L7["L7ロードバランサ
(SSL終端 & URL解析)"] L7 -->|"URLが /api/* なのでAPI群へ"| API["APIサーバー群
(HTTP)"] L7 -->|"URLが /static/* なので画像群へ"| Static["静的配信サーバー群
(HTTP)"]
クライアントとバックエンドサーバーの間に立ち、代理人として通信を仲介するため、実質的には 高機能なリバースプロキシ として動作します。
フォワードプロキシとリバースプロキシの違いとは?
「フォワードプロキシ」と「リバースプロキシ」の違いに迷っていませんか?中継する対象(クライアント側 vs サーバー側)、IP匿名化・キャッシュ・負荷分散・WAF・SSL終端などの役割の違いを、初心者にもわかりやすい図解と表で徹底解説します。
L7ロードバランサのメリット
- 柔軟で高度なルーティング(パス・ホストベース分散)
リクエストのURLやドメイン名に応じて転送先を切り替えられます。
- URLパスルーティング :
/api/はAPIサーバーへ、/images/はキャッシュサーバーへ振り分ける - ホストルーティング :
admin.example.comとwww.example.comで別々のサーバー群に振り分ける - デバイス別ルーティング :User-Agentを見てスマホ専用サーバーへ振り分ける
- URLパスルーティング :
- SSL/TLS終端(SSLアクセラレータ機能) 暗号化通信の復号・暗号化をロードバランサが一括して引き受けます。背後のWebサーバーは暗号復号というCPU負荷の高い計算処理から解放され、サーバー証明書の更新・管理もロードバランサ1箇所に集約できます。
- Cookieによるセッション維持(スティッキーセッション) ECサイトの買い物かごやログイン状態など、同じユーザーからの一連のリクエストを同じサーバーへ優先的に送り続ける「スティッキーセッション」を、Cookieを利用して実現できます。ただし、クライアント側でCookieが送信されない場合やCookieの有効期限切れ、対象バックエンドサーバーの障害発生時などには、振り分け先が別のサーバーへ変更される場合があります。
- WAFなどのセキュリティ機能との連携 WAF(Web Application Firewallfirewall [ファイアウォール]ネットワークトラフィックを監視・制御するセキュリティシステム)はL7ロードバランサ自体に必ず標準搭載されている機能ではありませんが、AWS ALBにおけるAWS WAFやAzure Application GatewayのWAF統合機能のように、WAFとの連携や統合に対応した製品・サービスが多くあります。これらを組み合わせることで、SQLSQL [エスキューエル / シークエル]Structured Query Language。関係データベース(RDB)の管理や操作を行うデータベース言語インジェクションやクロスサイトスクリプティング(XSSXSS [クロスサイトスクリプティング / エックスエスエス]Cross-Site Scripting。Webサイトに悪意あるスクリプトを埋め込む攻撃)などの悪意あるリクエストをサーバーの手前で遮断できます。
L7ロードバランサのデメリット・注意点
- 一般的にL4より処理負荷が高くなりやすい HTTPヘッダーやボディの解析、およびSSL/TLS復号処理などを行うため、同等の条件で比較するとL4ロードバランサよりもCPUやメモリの消費が増えやすく、解析処理分のオーバーヘッドが発生します。
- HTTP/HTTPSなど対応プロトコルが限定される アプリケーションの中身を理解する必要があるため、基本的にはHTTP、HTTPS、HTTP/2、gRPCgRPC [ジーアールピーシー]Google開発の高性能なRPCフレームワーク、WebSocketWebSocket [ウェブソケット]クライアントとサーバー間の双方向リアルタイム通信プロトコルといったWeb標準のプロトコルに特化しています。
L7の代表例
- クラウド :AWS Application Load Balancer(ALB)、Azure Application Gateway、Google Cloud Application Load Balancer(旧称:HTTP(S) Load Balancing)
- OSS / ソフトウェア :NginxNginx [エンジンエックス]高性能なWebサーバー・リバースプロキシ、HAProxy(HTTPモード)、Envoy、Traefik
L4とL7の決定的な違いを徹底比較
L4ロードバランサとL7ロードバランサの違いを一覧表で整理しました。
| 比較項目 | L4ロードバランサ | L7ロードバランサ |
|---|---|---|
| 動作する階層 | トランスポート層(レイヤ4 ※IP情報も併用) | アプリケーション層(レイヤ7) |
| 振り分け基準 | 送信元/宛先IPアドレス、TCP/UDPポート番号 | URLパス、HTTPヘッダー、Cookie、ホスト名 |
| 転送・接続方式 | パススルー型 または プロキシ型 | プロキシ型(リバースプロキシとして中継) |
| HTTPデータの解析 | 行わない | 行う (中身を解析・加工して転送) |
| 処理速度・遅延(同条件比較) | 一般的に高速・低遅延 | 解析処理分のオーバーヘッドあり |
| 消費リソース | 比較的少ない(プロキシ型では接続管理負荷あり) | 比較的多い(HTTP解析・復号にリソースを消費) |
| 対応プロトコル | TCP、UDP全般(DNS、SMTP、ゲーム等) | 主にHTTP、HTTPS、gRPC、WebSocket |
| SSL/TLS終端 | パススルー型は不可/プロキシ型やAWS NLB等は対応 | 対応 (URL・Cookie解析時に復号して利用) |
| セッション維持 | 送信元IPアドレス等(IPハッシュなど) | Cookie等 (有効期限や障害時は切り替わる場合あり) |
| ヘルスチェック | TCPが代表的だが、HTTP/HTTPS対応製品も多い | HTTP/HTTPSリクエスト(ステータスコード等を確認) |
| 主なクラウド製品 | AWS NLB、Azure Load Balancer、Google Cloud NLB(パススルー型/プロキシ型) | AWS ALB、Azure Application Gateway、Google Cloud ALB |
パケット処理の流れの違いを図解
通信処理の流れをシーケンス図で見ると、接続形態の違いがイメージしやすくなります。
まず、L4ロードバランサのうち パススルー型(DSR方式・NAT方式など) の例では、クライアントとのTCP接続をロードバランサで終端せず、パケットをバックエンドサーバーへ転送します。
※ なお、L4ロードバランサでも プロキシ型 の場合は、クライアント〜L4ロードバランサ間と、L4ロードバランサ〜サーバー間でそれぞれ別のTCP接続が確立されます(ただしHTTPの中身は解析せずTCPストリームとして中継します)。
一方、L7ロードバランサはリバースプロキシとして動作し、クライアントとの接続を仲介した上でHTTPリクエストを解析し、バックエンドサーバーとの別コネクションへ転送します。HTTPS通信のURLパスやCookieなどを解析する場合は、通常ロードバランサ上でTLSを終端・復号します。
このように、L4にはパケットをそのまま転送するパススルー型とTCP接続を終端して中継するプロキシ型があり、L7はさらに上位のHTTPリクエスト単位で中身を解析・ルーティングする 「アプリケーション層の仲介役」 として動作します。
ロードバランサの代表的な負荷分散アルゴリズム
ロードバランサがどのサーバーに通信を振り分けるかを決定するロジックを 負荷分散アルゴリズム と呼びます。
代表的な方式にはラウンドロビン、重み付け、最小接続数、IPハッシュなどがありますが、利用できるアルゴリズムや 振り分けを判断する単位 は製品や動作モードによって異なります。一般的に、 L4では主にTCP接続(コネクション)単位 、 L7ではHTTPリクエスト単位 で振り分けを判断します。
- ラウンドロビン(Round Robin) 通信(コネクションまたはHTTPリクエスト)をサーバーA → サーバーB → サーバーC → サーバーA……と順番に均等へ振り分ける最も基本的な方式です。サーバーのスペックが均一な環境に適しています。
- 重み付けラウンドロビン(Weighted Round Robin) サーバーのスペック(CPUやメモリ)に応じて「重み(ウェイト)」を設定し、高性能なサーバーには多くの通信を、低性能なサーバーには少なめの通信を割り振る方式です。
- 最小接続数(Least Connections)/最小未処理リクエスト数(Least Outstanding Requests) 負荷の少ないサーバーを優先する方式です。L4では、現在確立されているアクティブなTCP接続数が少ないサーバーを優先する 最小接続数方式 などがあります。また、AWS NLBのようにフローハッシュを利用して接続先を決定する製品もあります。一方、AWS ALBなどのL7ロードバランサでは、HTTPリクエスト単位で処理中のリクエスト数が少ないサーバーを優先する 最小未処理リクエスト数(Least Outstanding Requests)方式 を利用できます。
- IPハッシュ(Source IP Hash)/フローハッシュ クライアントの送信元IPアドレス(やポート番号等の組み合わせ)からハッシュ値を計算し、振り分け先サーバーを決定する方式です。同じクライアントからの通信が同じサーバーへ送られやすくなるため、L4環境でのセッション維持に利用されます。
ヘルスチェック(死活監視)の違い
ロードバランサは、背後のサーバーが正常に動いているかを定期的に確認する ヘルスチェック を行っています。異常を検知したサーバーを自動的に振り分け対象から除外することで、ユーザーにエラー画面が表示されるのを防ぎます。
- L4のヘルスチェック :対象サーバーのポートに対してTCP接続が確立できるか(SYNに対してSYN/ACKが返ってくるか)を確認する TCPヘルスチェック が代表的です。ただし、AWS NLBのように HTTPやHTTPSによるヘルスチェックにも対応しているL4製品 も多く、「L4だからTCPしか使えない」とは限りません。
- L7のヘルスチェック :実際に「
GET /health」などのHTTP/HTTPSリクエストを送信し、サーバーから 「 200 OK 」 などの正常なHTTPステータスコードが返ってくるかを確認します。
なお、TCP接続確認のみのヘルスチェックでは、「Webサーバーのポート自体は開いているが、内部のアプリケーションエラーでHTTP 500エラーを返している」といった状態までは検知できません。一方、HTTP/HTTPSヘルスチェックを利用すればHTTPステータスコードで異常を検知できます(ただし、データベース接続などの内部状態まで検査できるかどうかは、サーバー側のヘルスチェック用エンドポイント /health 等の実装次第です)。
試験対策・実務設計での頻出ポイント
基本情報・応用情報技術者試験での出題ポイント
情報処理技術者試験では、以下のような論点が頻繁に問われます。
- OSI参照モデルの階層との対応
- 「IPアドレスやポート番号に基づいて転送先を振り分ける負荷分散装置はどれか」 → トランスポート層(レイヤ4)
- 「HTTPヘッダーやURLパス、Cookie情報に基づいて特定のサーバーへ転送する装置はどれか」 → アプリケーション層(レイヤ7)
- セッション維持(スティッキーセッション)の仕組み
- ステートフルなWebアプリケーションで、ログイン状態を維持するために Cookieにサーバー識別情報を付与して同一サーバーへ誘導する技術 はL7の機能として出題されます(L4では送信元IPアドレス等を利用)。
- SSLアクセラレータ(SSL終端)の役割
- Webサーバーの暗号化・復号処理負荷を肩代わりし、証明書管理を一元化する機能として問われます。
実務での使い分けと併用設計(L4とL7のベストプラクティス)
実際のシステム設計現場では、「L4かL7のどちらか一方だけを選ぶ」だけでなく、 両者を組み合わせた多段構成 も広く採用されています。
・TCPリスナー: 443
・固定IPアドレスの提供 / TCP転送"] L4 -->|"ターゲットタイプ: alb (TCP転送)"| L7["L7ロードバランサ (AWS ALB)
・HTTPSリスナー: 443
・TLS終端 / URLパスルーティング"] L7 -->|"/*"| Web1["Webサーバー / コンテナ群"] L7 -->|"/api/*"| Web2["APIサーバー / コンテナ群"]
AWSでは、NLBのターゲットとしてALBを登録する(ターゲットタイプ alb)ことで、NLBの固定IPアドレスとALBのURLパスルーティングを両立できます。
なお、NLBのターゲットタイプが alb の場合、 NLBのTLSリスナーからALBへ転送することはできない という重要な制約があります。NLBでTLSを終端せずにALBへ暗号化通信を転送する場合は、上記図のようにNLB側では TCPリスナー を使用し、ALB側の HTTPSリスナー でTLSを終端する構成にします。また、DDoSDDoS [ディードス]Distributed Denial of Service。分散型サービス妨害攻撃攻撃への本格的な対策にはロードバランサ単体ではなく、AWS ShieldやAWS WAFなどの専用サービスを併用します。
どちらを選ぶべきかの判断基準
- L4(NLBなど)を選ぶケース :
- 低遅延・高スループットなTCP/UDP通信処理が求められるシステム(ゲーム通信、金融配信、IoTなど)
- DNS(UDP:53)やメール(SMTP:25)など、HTTP以外のプロトコルを負荷分散したい場合
- クライアント向けに固定IPアドレス(Elastic IP)をエンドポイントとして提供したい場合
- L7(ALBなど)を選ぶケース :
- 一般的なWebサイト・Web API・マイクロサービス構成(URLパスやホスト名で振り分けたい)
- HTTPS通信を復号した上でHTTPヘッダーやCookieに基づくルーティング・制御を行いたい
- WAF(AWS WAF等)と統合してWebアプリケーション層の攻撃を防御したい
- Cookieによるスティッキーセッションを利用したいWebシステム
まとめ
ロードバランサのL4とL7の違いについて、重要なポイントを振り返りましょう。
- L4(トランスポート層) は、主にIPアドレスとTCP/UDPポート番号を基準に通信を振り分ける。転送方式には パススルー型 と プロキシ型 があり、HTTP以外のプロトコルにも幅広く対応できるが、URLパスやCookieに基づく振り分けはできない。
- L7(アプリケーション層) は、リバースプロキシとしてHTTPリクエストの中身(URL、Cookie、ヘッダー)まで解析して柔軟に振り分ける。HTTPS通信のURLやCookieを解析するために通常TLS終端を行い、WAF連携にも対応しやすいが、解析分の処理リソースを消費する。
- 負荷分散アルゴリズムとヘルスチェック では、L4は主にTCP接続単位・L7はHTTPリクエスト単位で振り分けを判断し、ヘルスチェックはL4でもTCP以外にHTTP/HTTPSを利用できる製品(AWS NLB等)がある。
- 実務のクラウド設計(AWS NLB+ALB構成など)では、固定IP提供とURLパスルーティングを両立する多段構成も可能だが、 NLB(ターゲットタイプ
alb)ではTCPリスナーでALBへ転送しALB側でTLS終端する といった製品仕様・制約を押さえて設計することが重要である。
ロードバランサのレイヤごとの特性と各クラウド製品の仕様を正しく理解し、システムの要件(プロトコル・性能・ルーティング・証明書管理)に合わせて最適な構成を選択しましょう。
以上で本記事の解説を終わります。
よいITライフを!
ITエンジニアにお勧めの本 ↗

エンジニアが知っておきたい思考の整理術 複雑な情報を【理解する】【伝える】テクニック
思考の整理というテーマを、実務ですぐに使える具体的な「技術」として落とし込んだ一冊です。
おすすめ
1 / 5人気記事
- 1
- 2
- 3
- 4
- 5
思考の整理というテーマを、実務ですぐに使える具体的な「技術」として落とし込んだ一冊です。